
Dankzij AI worden kwetsbaarheden steeds sneller opgespoord en patches in hoog tempo ontwikkeld. Tegelijkertijd ontstaan er allerlei initiatieven om de groeiende werklast bij het verhelpen van kwetsbaarheden beter te verdelen en te coördineren. We zetten de belangrijkste ontwikkelingen op een rij.
IBM schiet opensourceprojecten te hulp tegen AI-meldingen
De ‘Vulnpocalypse’ is hier. Betaalde, onderbetaalde en onbetaalde softwaremaintainers zuchten onder de last van door AI veroorzaakte fout- en exploitmeldingen. Ondertussen maken taalmodellen zich op om ook verdergaande aanvallen te automatiseren (zie de andere artikelen in deze serie). Dat treft zowel propriëtaire software als opensourceproducten, maar bij die eerste categorie is er meestal een commerciële partij die verantwoordelijk is voor de software en door klanten wordt betaald om fouten te verhelpen.
Het is echter minder duidelijk wie al die opensourcesoftware moet en kan beveiligen. Het goede nieuws is dat het probleem wordt onderkend en dat diverse projecten en organisaties proberen te helpen. Er is zelfs geld beschikbaar. Dat komt enerzijds doordat AI-bedrijven, waarvan de producten het probleem veroorzaken, hun verantwoordelijkheid willen nemen – of op zijn minst die indruk willen wekken. Ze zitten in elk geval ruim bij kas en zijn bereid projecten voor de beveiliging van opensourcesoftware te financieren.
Anderzijds wordt het veel bedrijven op pijnlijke wijze duidelijk hoe omvangrijk het opensourcefundament onder hun producten is. IBM rekent bijvoorbeeld voor dat meer dan 90 procent van de Amerikaanse Fortune 500-bedrijven afhankelijk is van opensourcesoftware. Alleen al Anthropics Mythos Preview, een model dat in de publieke perceptie een omslagpunt representeert in het debat over AI en security, zou volgens IBM bijna 4000 ernstige kwetsbaarheden in opensourcesoftware hebben gevonden.
IBM’s antwoord op het probleem heet Lightwell (zie de link bij dit artikel). Voor dit project zet de softwaregigant naar eigen zeggen 5 miljard dollar in en heeft het 20.000 softwareontwikkelaars gemobiliseerd om kwetsbaarheden te verhelpen. Het aanbod is gericht op industriële klanten die software vaak niet kunnen of willen updaten. Voor hen repareert IBM kwetsbaarheden in nieuwe en oude versies, aanvankelijk met de nadruk op de Maven/Java-omgeving, waar volgens het bedrijf de behoefte het grootst is. Later moeten PyPI, npm, Go en andere ecosystemen volgen.
IBM wil ook dat de betroffen opensourceprojecten baat hebben bij de patches en hun maintainers ook in het algemeen ondersteunen. Dat lijkt hard nodig, zodat die niet van de regen in de drup komen en straks verdrinken in een patchvloed in plaats van een meldingenvloed.
AI-bedrijven financieren bugfixes
Anthropic heeft het probleem ook onderkend. Het tegelijk met Mythos Preview gelanceerde Project Glasswing moet eveneens opensourcesoftware beter beveiligen. Binnen Glasswing gebruikt Anthropic zijn modellen om belangrijke opensourcesoftware op kwetsbaarheden te scannen. Deelnemers aan Glasswing krijgen bovendien toegang tot de modellen, inclusief gratis tokens ter waarde van 100 miljoen dollar.
Het idee erachter is dat Mythos en vergelijkbare modellen niet alleen fouten vinden, maar ze ook kunnen bevestigen en op een zinvolle manier kunnen patchen. Wie die patches vervolgens moet integreren, is tot nu toe echter niet helemaal duidelijk. In een update over Glasswing schrijft Anthropic dat er wordt gewerkt aan ideeën om maintainers van opensourceprojecten te ondersteunen bij de triage en verwerking van zulke meldingen.
Anthropic heeft daarvoor in elk geval partners aan boord gehaald. Binnen Glasswing ging 2,5 miljoen dollar naar Alpha-Omega en 1,5 miljoen naar de Apache Software Foundation (ASF). Met dat geld heeft de ASF het Responsible AI Initiative opgezet. Dit initiatief heeft als doel om gedurende minstens drie jaar, met in totaal 10 miljoen dollar, ASF-projecten te helpen om te gaan met de disruptie die AI veroorzaakt.
Ook grote concurrent OpenAI zit niet stil. Diens overkoepelende project heet Daybreak en geeft opensourceprojecten – vergelijkbaar met Anthropic – onder meer gratis toegang tot Codex Security (voorheen Aardvark), OpenAI’s AI-gebaseerde hulpmiddel om kwetsbaarheden te vinden en te verhelpen. Omdat dit overbelaste maintainers weliswaar een gereedschap biedt, maar net als Anthropics project de maintainers eveneens geen werk uit handen neemt, is ook OpenAI op zoek gegaan naar partners.
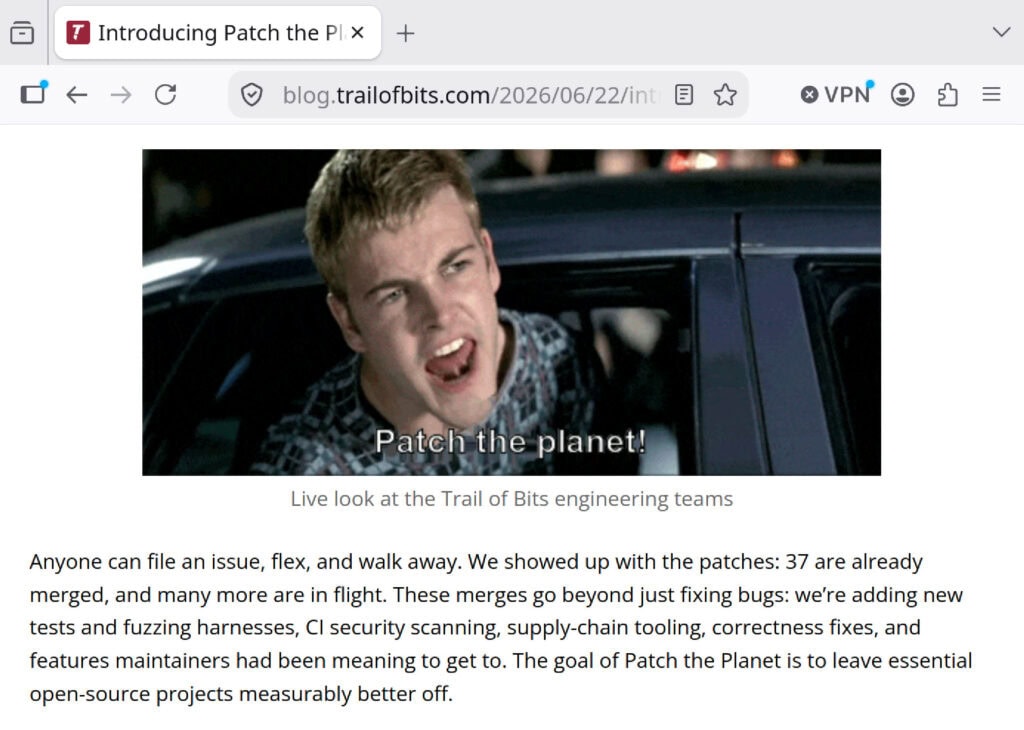
Een daarvan is het gerenommeerde securitybedrijf Trail of Bits. Dat heeft binnen Daybreak het deelproject Patch the Planet opgezet: deelnemende projecten worden door experts van Trail of Bits onderzocht en ontvangen de patches die uit die analyse voortkomen.
OpenAI doneert daarnaast aan het al genoemde Alpha-Omega, een project van de Open Source Security Foundation (OpenSSF), die op haar beurt onderdeel is van de Linux Foundation. Alpha-Omega bestaat sinds 2022, beschikt over een jaarlijks budget van meer dan 7 miljoen dollar en moet de beveiliging van opensourcesoftware in brede zin verbeteren. Ook opensource-expert Andrew Nesbitt (zie het interview bij deze reeks) is bij Alpha-Omega betrokken en ontwikkelde binnen dat verband onder meer Scrutineer (zie de link).
Door de huidige AI-disruptie kreeg Alpha-Omega een financiële injectie van in totaal 12,5 miljoen dollar. Naast Anthropic en OpenAI droegen ook AWS, GitHub, Google en Microsoft daaraan bij. Een deel van het geld zal waarschijnlijk naar Akrites gaan, een ander project van de Linux Foundation waarvan de startfinanciering van Alpha-Omega afkomstig is.
Naast de al genoemde geldschieters doen aan Akrites nog verschillende organisaties mee, waaronder Cisco, IBM, Citi, JPMorganChase, Nvidia en de Rust Foundation.
Akrites is een poging om de coördinatie te centraliseren, zodat Glasswing, Lightwell en andere projecten hun bevindingen op één plek kunnen indienen. Akrites moet als gezamenlijk Security Incident Response Team (SIRT) voor opensourceprojecten fungeren en de detectie, oplossing en openbaarmaking van kwetsbaarheden in opensourceprojecten “coördineren in het tempo waarin AI-ondersteunde aanvallers tegenwoordig opereren”.
In noodgevallen wil Akrites ook optreden als ‘Maintainer of Last Resort’. Die term wordt doorgaans gebruikt voor organisaties die inspringen wanneer een wijdverbreid softwarepakket een kwetsbaarheid bevat, maar geen actieve maintainer (meer) heeft die het probleem kan oplossen. Akrites heeft aangekondigd die rol op zich te nemen “wanneer een kritiek pakket geen actieve maintainer heeft” en benadrukt dat het erom gaat dat een oplossing tijdig iedereen bereikt.
Vrije AI voor iedereen
Niet elk AI-probleem van maintainers komt voort uit de vloed aan bugs en patches. AI-systemen worden ook steeds beter in het zelf uitvoeren van aanvallen. Dat stelt verdedigers voor nieuwe problemen, onder meer omdat dit soort aanvallers tijdens een actieve aanval beslissingen op ‘machine speed’ kan nemen.
Een voor de hand liggende maatregel zou zijn om ook aan de verdedigende kant AI in te zetten. Toen Hugging Face werd aangevallen door de AI van OpenAI, ontdekten de verdedigers echter dat hun eigen AI steeds opnieuw weigerde bij de verdediging te helpen. Dat zou in strijd zijn met veiligheidsrichtlijnen. Hugging Face greep uiteindelijk naar een open AI-model uit China om de lopende aanval te analyseren.
Nvidia speelt daar nu op in met de Open Secure AI Alliance. Die moet “ervoor zorgen dat verdedigers overal toegang hebben tot open, toekomstgerichte hulpmiddelen die ze kunnen vertrouwen en controleren”. Binnen enkele dagen groeide de alliantie uit tot ruim honderd leden, een who’s who van technologiebedrijven – met als opvallende uitzonderingen Anthropic en OpenAI. Hun modellen behoren weliswaar tot de voorhoede, maar zijn allesbehalve open.
Ongewenste hulp
De nadruk op snelle reacties doet sommige ontwikkelaars blijkbaar vrezen dat Akrites zich al tot ‘Maintainer of Last Resort’ zou kunnen uitroepen wanneer een project volgens Akrites niet snel genoeg reageert. Het veelgebruikte project pkgconf voelde zich daarom genoodzaakt zijn Code of Conduct uitgebreid aan te vullen. Daarin wordt nu expliciet gewaarschuwd om jezelf zonder toestemming van de pkgconf-maintainers tot ‘Maintainer of Last Resort’ te promoveren. Wie dat wil, mag het project natuurlijk forken en die fork zelf onderhouden, maar dan wel onder een andere naam.
Dat is vermoedelijk niet wat Akrites voor ogen heeft, maar het laat wel zien welk risico de vele nieuw opgerichte hulporganisaties met zich meebrengen: als de onderlinge coördinatie slecht verloopt, kunnen ze de last op de schouders van maintainers juist verder vergroten. Maar ook wanneer ze hun hulp goed afstemmen, kunnen ze projecten alsnog onder druk zetten, omdat een georganiseerd, goed gefinancierd en snel handelend SIRT in het slechtste geval aanklopt bij compleet overbelaste individuele ontwikkelaars.
Sommige waarnemers moeten daarbij denken aan de xz-backdoor. De maker daarvan kon toeslaan doordat een overbelaste maintainer enerzijds meende druk uit de community te voelen en tegelijk hulp kreeg aangeboden van een ogenschijnlijk welwillende assistent.
Conclusie
De redders van de Vulnpocalypse moeten oppassen dat ze een vloed aan fouten en patches niet vertalen in een vloed aan hulpinitiatieven die ontwikkelaars ook weer overbelasten. Als de helpers zich echter goed organiseren en de royaal aangeboden middelen verstandig inzetten, kan daar juist een opensourcelandschap uit ontstaan dat beter gecoördineerd en veiliger is dan ooit.
Sylvester Tremmel en Daniel Dupré
Links bij dit artikel
IBM’s Lightwell
De in het artikel genoemde update is hier te vinden: https://www.anthropic.com/news/expanding-project-glasswing
Akrites & Pkgconf
Praat mee