
Kort na de wereldwijde storing bij Microsoft 365 maken cybercriminelen misbruik van de ontstane onrust. Met vervalste statusmeldingen over onder meer Exchange Online proberen ze gebruikers naar phishingwebsites te lokken. Microsoft waarschuwt voor de campagne en adviseert beheerders alert te zijn op verdachte e-mails.
Lees verder na de advertentie
Valse statusmeldingen over Microsoft 365
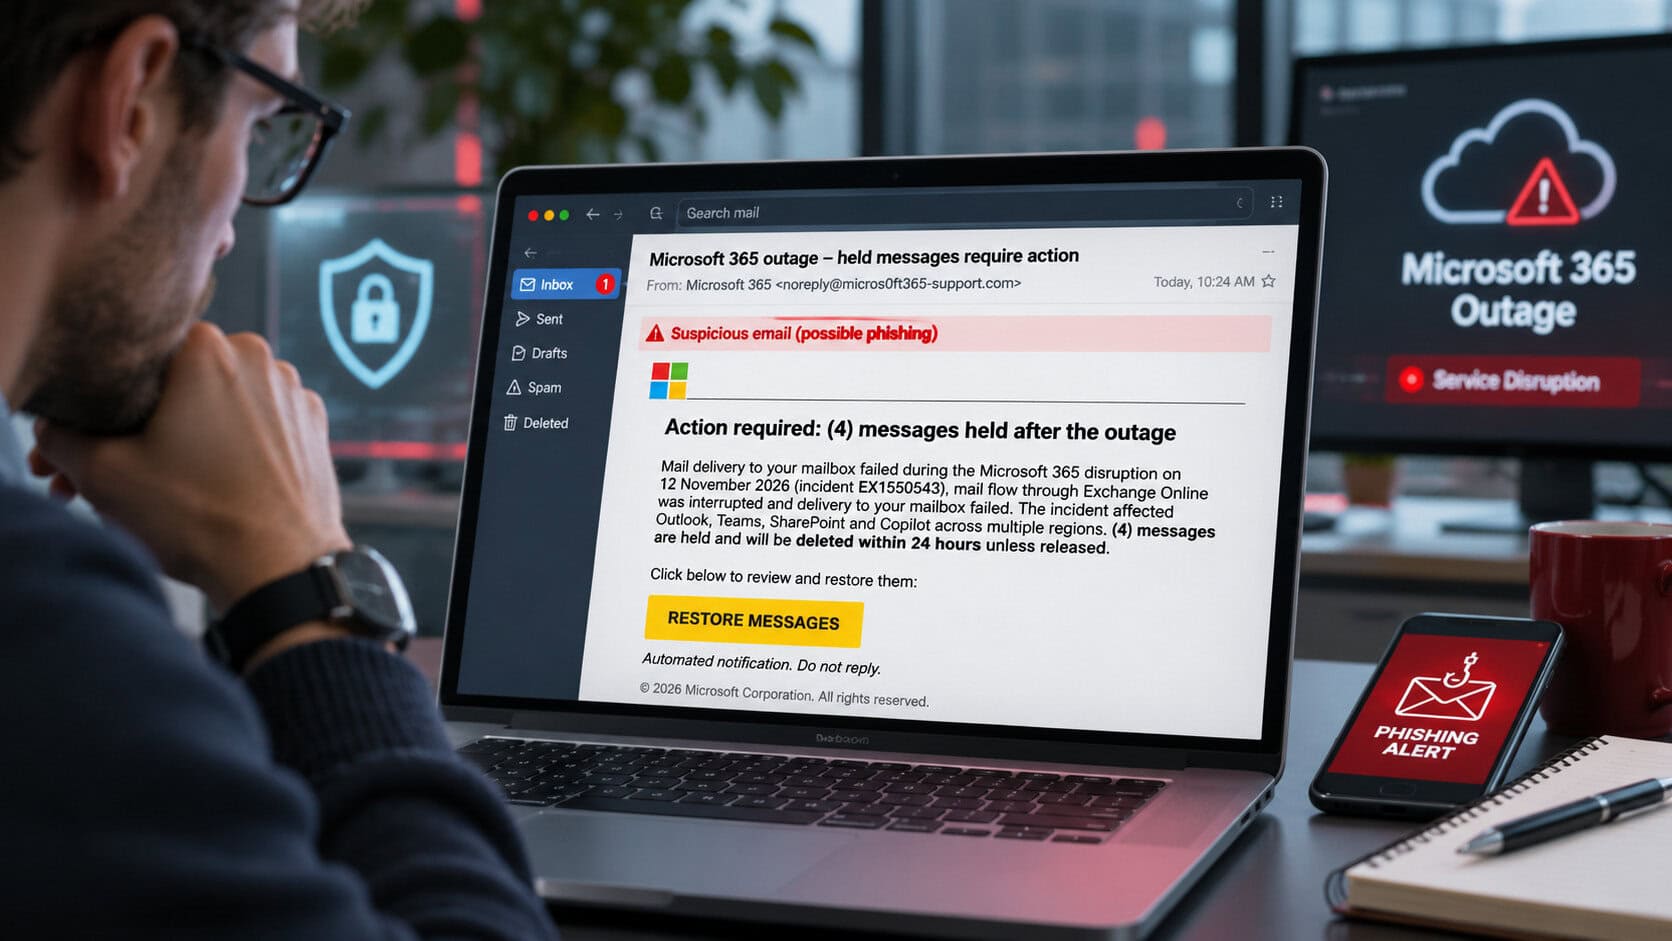
De wereldwijde storing bij Microsoft 365, die donderdag 12 november begon en onder meer Exchange Online, Teams en Copilot trof, trekt ook criminelen aan. Zij maken misbruik van de onrust rond de uitval van Microsofts clouddiensten om slachtoffers te vinden voor phishingcampagnes.
Daarvoor waarschuwt het Threat Intelligence-team van Microsoft op Bluesky. De phishingberichten bootsen statusmeldingen over Microsoft 365-diensten na en verwijzen daarbij ook naar het Exchange Online-incident met de ID EX1550543. Sommige van deze vervalste berichten, die Microsoft vrijdag ontdekte, beweren dat tijdens de storing berichten zijn achtergehouden. Die zouden binnen 24 uur worden verwijderd, tenzij de ontvangers ze via een klik op de link herstellen.
Tip
Met 5G van Odido Business werkt Project March aan steeds slimmere exoskeletten.

Onderwerpregels, afzenderdomeinen en doorverwijzingen
De onderwerpregels volgen vaak het patroon ‘Outage – [code van zes tekens]’. De weergavenamen van de afzenders bestaan uit organisatiespecifieke voorvoegsels, gevolgd door ‘Outage Notification’ of ‘Service Health’. Volgens Microsoft gebruikt de campagne drie afzenderdomeinen: moments-notice[.]com, planetmaison[.]com en newbooker[.]com.
De ontvangerspecifieke SendGrid-links voor kliktracking verwijzen door naar reallifeaccounting[.]com, waarbij onder meer het pad ‘/themelist0.html’ is waargenomen. Soortgelijke berichten waren gericht aan organisaties uit verschillende sectoren in de Verenigde Staten. De werkwijze komt overeen met gangbare phishing naar inloggegevens. De beveiligingsonderzoekers van Microsoft hebben tot dusver echter niet kunnen bevestigen dat er inloggegevens worden buitgemaakt of malware wordt verspreid.
Pre-order: De gevolgen van Artificiële Intelligentie
- Wat AI betekent voor werk en maatschappij
- AI in de praktijk: van cybercrime tot beeld
- Nieuwste AI: van browsers tot taalmodellen
Tijdelijk! Ontvang tot 37% korting op je c’t abonnement
- Onbeperkt toegang tot ct.nl
- Nieuwsbrieven over AI, security & netwerken
- Eenvoudig op te zeggen
Blokkades en controles door beheerders
Volgens Microsoft blokkeert Microsoft Defender de domeinen die in de campagne worden gebruikt. Microsoft Defender for Office 365 blokkeert dergelijke e-mails en plaatst ze in quarantaine. Beheerders moeten daarnaast hun beleidsregels voor Safe Links controleren en storingsmeldingen uitsluitend verifiëren in het Microsoft 365 Admin Center.
Tot slot
Microsoft kampte sinds donderdagavond vorige week met een wereldwijde storing die voor sommige diensten tot zaterdag aanhield. Onder meer Exchange Online en Teams werden getroffen. De problemen ontstonden door een fout bij een eerdere uitbreiding van de netwerkcapaciteit, die pas na recente aanpassingen aan het netwerk aan het licht kwam. Microsoft heeft uitgesloten dat een cyberaanval of AI-gerelateerde activiteit de storing veroorzaakte.
Tip

Download het e-book en krijg direct inzicht in de stappen die jouw organisatie moet zetten.
Praat mee