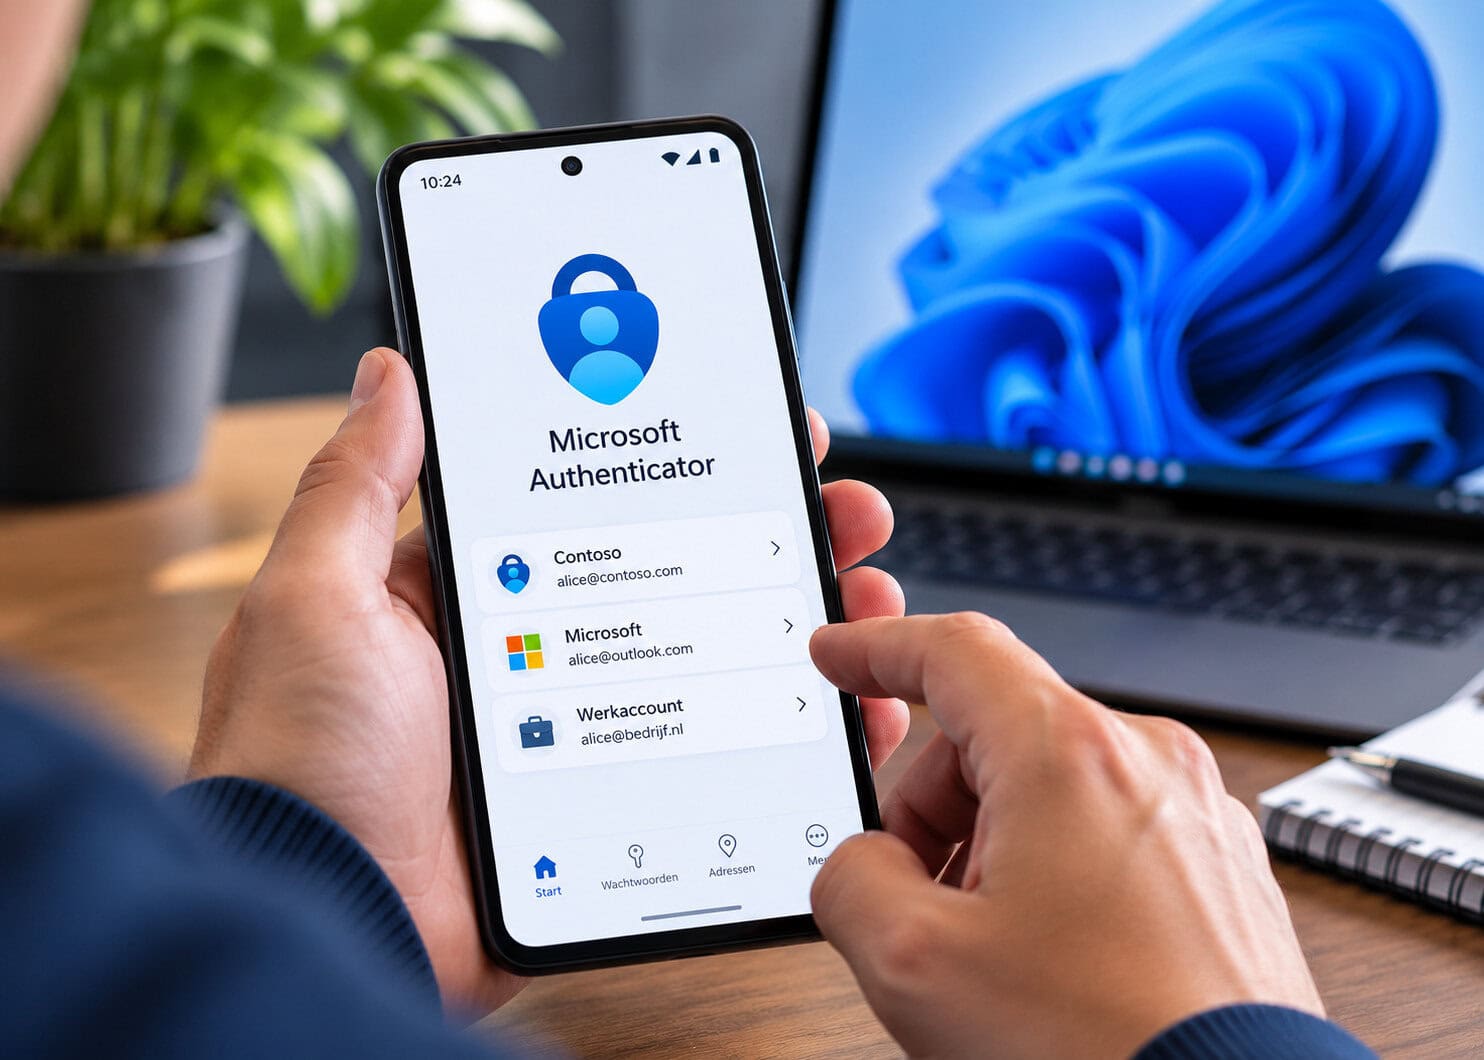

Microsoft heeft een beveiligingslek in Authenticator gedicht waardoor kwaadaardige apps toegangstokens konden onderscheppen. Beveiligingsonderzoekers ontdekten dat zelfs apps zonder aanvullende systeemrechten toegangstokens voor diensten konden ontfutselen aan Microsoft Authenticator.
Lees verder na de advertentie
Microsoft dicht beveiligingslek in Authenticator
Het goede nieuws is dat Microsoft de kwetsbaarheid al in september heeft verholpen. Gebruikers van Authenticator op Android moeten controleren of ze minimaal versie 6.2606.4246 gebruiken. Beveiligingsonderzoekers van het bedrijf Enclave hebben de kwetsbaarheid nu openbaar gemaakt. Het probleem zat in een ineffectieve controle van de app die Authenticator aanroept.
Tip

Download het e-book en krijg direct inzicht in de stappen die jouw organisatie moet zetten.

Onvoldoende controle van aanroepende apps
Door de betreffende registratie in Android kan elke app op het apparaat Authenticator aanroepen. Daarbij wordt alleen gecontroleerd of er überhaupt een aanroepende Activity bestaat, oftewel of de betreffende query niet null oplevert. Een app die bijvoorbeeld startActivityForResult() aanroept, voldoet daar probleemloos aan. Vervolgens leest Authenticator enkele gegevens van de aanroepende app uit, zoals de app- en pakketnaam, client-ID’s en een redirect-URI.
Het beveiligingslek zat in de controle van de aanroepende app. Daarbij werd de redirect-URI die de app meestuurt, vergeleken met een URI die gebaseerd is op de pakkethandtekening op het apparaat. De aanroepende app kon echter simpelweg beweren een andere app te zijn en de bijbehorende redirect-URI meesturen. Daarmee werd de controle succesvol doorlopen.
Onderzoekers onderscheppen toegangstokens
De beveiligingsonderzoekers hebben op die manier geprobeerd hun app, die geen machtigingen had, voor te doen als Microsoft Teams. Vervolgens ontvingen ze de aangevraagde toegangstokens van Microsoft Authenticator, in platte tekst.
Volgens de eigen beschrijving van Microsoft over de kwetsbaarheid moeten slachtoffers een dergelijk verzoek goedkeuren (CVE-2026-80097, CVSS-score 8,6, risiconiveau ‘hoog’). Enclave stelt daarentegen dat er geen gebruikersinteractie nodig was. Het enige vereiste was dat er een werkaccount bij de broker was aangemeld.
Als de aanval slaagt, krijgen aanvallers ongeoorloofd toegang tot de resources waarvoor het slachtoffer rechten heeft. Tijdens de tests van de onderzoekers betekende dat bijvoorbeeld volledige toegang tot de mailbox, bestanden en agenda. Bovendien kunnen aanvallers zich binnen het netwerk voordoen als de gebruiker die de authenticatie heeft goedgekeurd.
Pre-order: De gevolgen van Artificiële Intelligentie
- Wat AI betekent voor werk en maatschappij
- AI in de praktijk: van cybercrime tot beeld
- Nieuwste AI: van browsers tot taalmodellen
Lees c’t nu tijdelijk al vanaf 5,99 per maand
- Onbeperkt toegang tot ct.nl
- Nieuwsbrieven over AI, security & netwerken
- Eenvoudig op te zeggen
Bestaande identificatiefunctie niet benut
Authenticator kan de aanroepende app in principe identificeren via de functie getCallingActivity().getPackageName(). Alleen werd die informatie niet gebruikt. De controle die tot de update van september werd toegepast, ging uiteindelijk slechts na of er een app was die Authenticator aanriep en of het door die app opgegeven adres overeenkwam met de handtekening van de app waarvoor deze zich uitgaf.
Microsoft werkt aan verbeteringen voor Authenticator
Recent werd bekend dat Microsoft Authenticator verder ontwikkelt en daarbij de bediening wil vereenvoudigen. Microsoft Authenticator moet duidelijkere aanwijzingen geven wanneer gebruikers actie moeten ondernemen, bijvoorbeeld bij het herstellen van een account.
Tot slot
De kwetsbaarheid laat zien hoe een gebrekkige controle van de identiteit van aanroepende apps kan leiden tot het uitlekken van gevoelige toegangstokens. Hoewel Microsoft het probleem inmiddels heeft verholpen, is het belangrijk dat Android-gebruikers controleren of hun Authenticator-app minimaal versie 6.2606.4246 heeft. Daarmee voorkomen ze dat deze specifieke kwetsbaarheid nog kan worden misbruikt.
Tip
Download het e-book en krijg direct inzicht in de stappen die jouw organisatie moet zetten.
Praat mee