Microsoft bevestigt problemen met de beveiligingsupdates van september. Door een probleem met Machine Identity Isolation kunnen Windows-systemen de verbinding met een lokaal Active Directory-domein verliezen, waardoor gebruikers niet meer kunnen inloggen.
Lees verder na de advertentie
Windows-patches verstoren verbinding met Active Directory
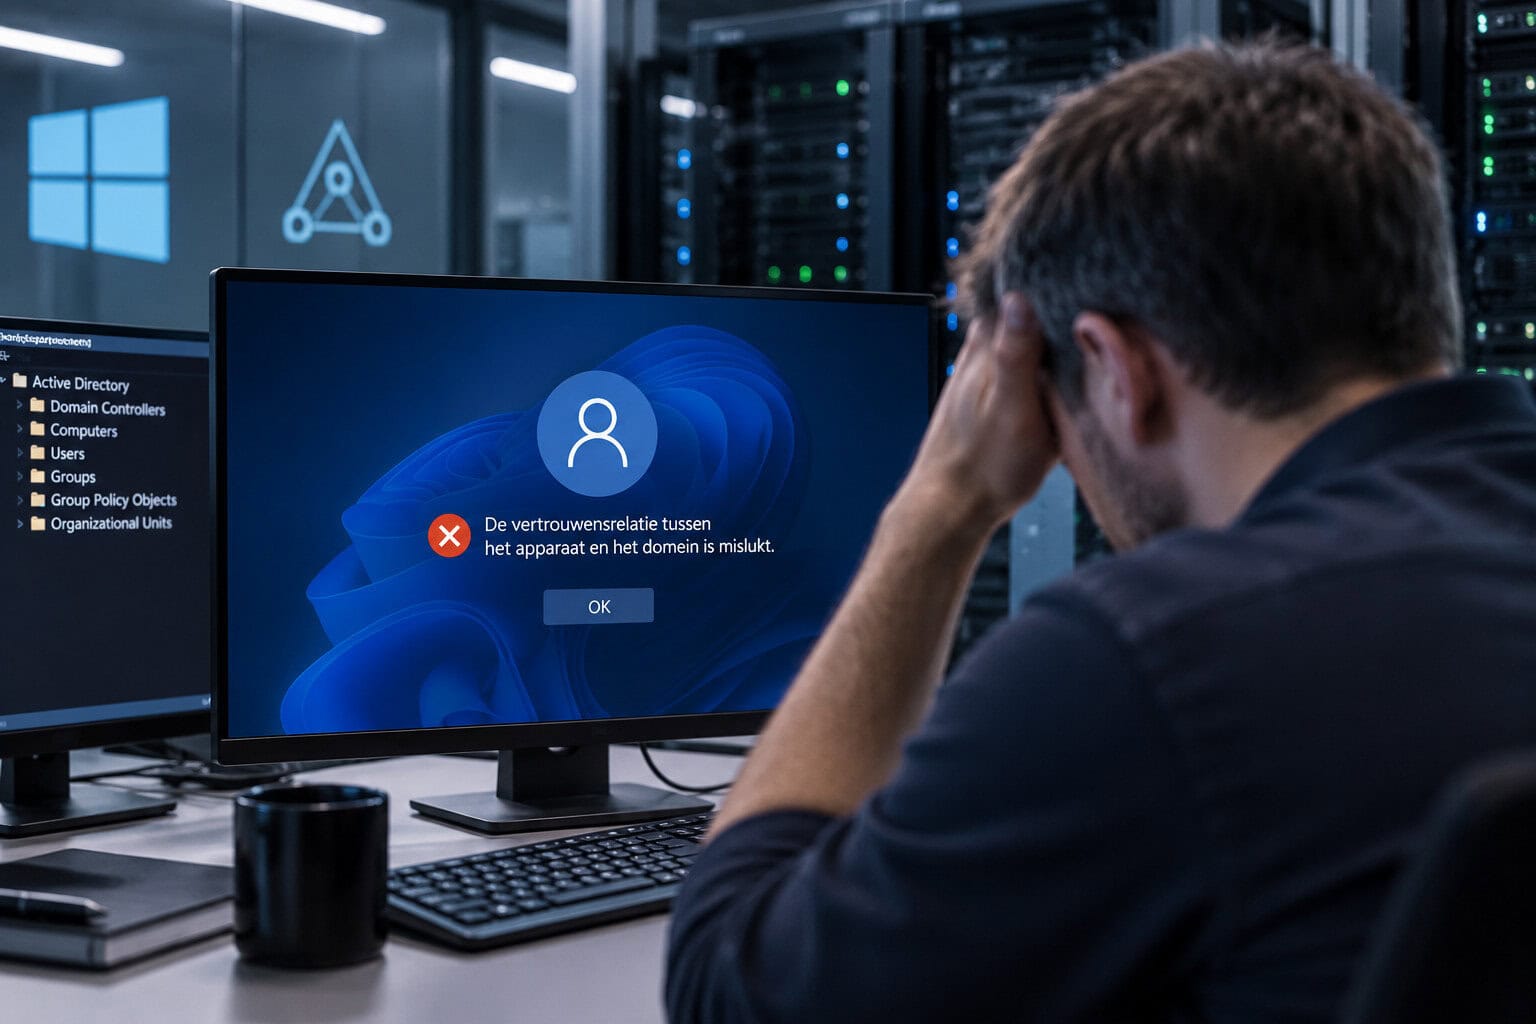
In het Windows Release Health Message Center schrijven de ontwikkelaars dat computeraccounts die met Credential Guard zijn beveiligd na installatie van de Windows-patches het beveiligde kanaal met een lokale Active Directory kunnen verliezen. In dat geval kunnen gebruikers zich niet meer interactief bij het domein aanmelden en krijgen ze de melding dat de vertrouwensrelatie tussen het apparaat en het domein is mislukt. Offline aanmelden met in de cache opgeslagen inloggegevens zou nog wel mogelijk moeten zijn.
Microsoft legt uit dat sinds de beveiligingsupdate van september ‘Machine Identity Isolation’ wordt ingeschakeld. Die instelling dwingt de functie op zichzelf echter niet af, maar zorgt ervoor dat Windows bestaande of via beleid ingestelde configuraties respecteert die deze afdwinging voorschrijven.
De functie ondersteunt echter alleen omgevingen die gebruikmaken van Windows Server 2025 Domain Functional Level (DFL) of hoger. In andere omgevingen moet de functie daarom worden uitgeschakeld. Alle systemen met versie 26H1, 25H2 of 24H2 van Windows 11 waarop Machine Identity Isolation actief is en die niet binnen een dergelijke Windows Server 2025-omgeving draaien, worden door het probleem getroffen.
Tijdelijke oplossing: Machine Identity Isolation uitschakelen
Als tijdelijke oplossing adviseert Microsoft om de optie uit te schakelen. Als Machine Identity Isolation via Intune of groepsbeleid is geconfigureerd, kan de functie daar ook weer worden uitgeschakeld. Wie de instelling rechtstreeks via het register heeft aangepast, moet de functie daar eveneens uitschakelen.
Microsoft noemt hiervoor de volgende registersleutels:
HKLM\SYSTEM\CurrentControlSet\Control\Lsa\MachineIdentityIsolation
HKLM\SOFTWARE\Policies\Microsoft\Windows\DeviceGuard\MachineIdentityIsolation
Als de waarde MachineIdentityIsolation daar op 2 staat, moeten beheerders die volgens Microsoft terugzetten naar 0. Vervolgens moet het getroffen systeem opnieuw worden opgestart om de wijziging te activeren.
Speciale editie: Je gegevens veilig in de Europese Cloud
- Veilige alternatieven voor Amerikaanse cloud
- Meer grip op je data: opslaan & back-uppen
- Europese alternatieven voor cloud & AI
Lees c’t nu tijdelijk al vanaf 5,99 per maand
- Onbeperkt toegang tot ct.nl
- Nieuwsbrieven over AI, security & netwerken
- Eenvoudig op te zeggen
Secure Channel moet daarna worden hersteld
Daarmee is het probleem echter nog niet volledig opgelost. Beheerders moeten daarna ook ‘Secure Channel’ opnieuw instellen. Volgens Microsoft kan dat met het volgende PowerShell-commando:
Test-ComputerSecureChannel -Repair -Credential (Get-Credential)Microsoft werkt ondertussen aan een toekomstige Windows-update die het afdwingen van Machine Identity Isolation tijdelijk achterwege laat en verbeteringen aan de functie bevat.
Tot slot
Microsoft heeft de laatste tijd vaker te maken met problemen rond Windows-updates. Tijdens de Patch Tuesday van september dichtte het bedrijf bijna 1000 beveiligingslekken in Windows en andere Microsoft-producten. Voor beheerders komt daar nu dus een extra aandachtspunt bij: controleren of Machine Identity Isolation in hun Active Directory-omgeving voor problemen kan zorgen.
Tip

Download het e-book en krijg direct inzicht in de stappen die jouw organisatie moet zetten.

Tip

Krijg direct toegang tot alle beschikbare edities op je laptop, tablet of smartphone.

Praat mee