Het Secure Boot-certificaat waarmee Microsoft de Linux-bootloaders heeft ondertekend, is verlopen en moet worden vervangen. We leggen uit welke gevolgen dat heeft voor bestaande Linux-systemen en Linux-installatiemedia.
Verlopen certificaten zorgen voor Secure Boot-chaos onder Linux
UEFI Secure Boot staat op een kruispunt. Voor het eerst sinds de introductie van het beveiligingsplatform zijn de certificaten van Microsoft verlopen of lopen ze nog voor het einde van het jaar af. Dat heeft niet alleen gevolgen voor Windows, maar ook voor Linux, omdat Microsoft om praktische redenen ook de bootloaders van de Linux-distributies heeft ondertekend. Terwijl Windows nog een uitstelperiode heeft tot oktober 2026, is het voor Linux relevante Secure Boot-certificaat eind juni al verlopen.
Dat is op zich geen reden tot paniek, want verlopen betekent niet automatisch ongeldig. In de toekomst worden de Linux-bootloaders echter alleen nog maar ondertekend met het nieuwe certificaat van Microsoft. Of Linux dan nog op je computer opstart, hangt onder andere af van welke BIOS-versie je hebt geïnstalleerd en welke certificaten er al zijn opgeslagen. Ook of het om een parallelle installatie naast Windows gaat, speelt een rol.
Hoe dat probleem vanuit Windows wordt aangepakt, hebben we eerder uitgebreid beschreven in [1]. Dit artikel is bedoeld om Linux-gebruikers en geïnteresseerden te helpen hun weg te vinden in de huidige Secure Boot-chaos.
Secure Boot is bedoeld om te voorkomen dat iemand de bootloader of de kernel van het besturingssysteem, zowel Windows als Linux, kan compromitteren. Want zonder Secure Boot start het BIOS van je computer gewoon alles op wat maar uitgevoerd kan worden. Een aanvaller zou dus je Linux-kernel kunnen vervangen door een zelfgecompileerde versie, die bijvoorbeeld alle invoer – en daarmee al je wachtwoorden – registreert, van het ontgrendelen van de harde schijf tot je PayPal-account. Of die via het internet een achterdeur opent die gegevens automatisch doorstuurt. De mogelijkheden zijn talrijk.
Met Secure Boot gaat dat niet meer zo makkelijk: als die functie ingeschakeld is, start het BIOS alleen nog maar bootloaders die door een betrouwbare instantie zijn gecontroleerd en ondertekend. Wie betrouwbaar is, staat ook in het BIOS, namelijk in de certificaatdatabase, kortweg DB of db, van Secure Boot.
Standaard houden de moederbordfabrikanten daar alleen rekening met de certificaten van Microsoft – Windows domineert de desktop nu eenmaal nog steeds.
Linux gecertificeerd
Maar Microsoft heeft verder gedacht, vermoedelijk ook om beschuldigingen van monopolie te voorkomen: ze hebben meteen twee certificaten aangemaakt en aan fabrikanten doorgegeven – voor Windows-bootloaders het certificaat Microsoft Windows Production PCA 2011, kortweg PCA, met een vervaldatum op 19 oktober 2026, en voor al het andere het Microsoft Corporation UEFI CA 2011, kortweg UEFI-CA, dat al op 27 juni 2026 is verlopen.
Zo start niet alleen Windows op, maar ook een ander besturingssysteem waarvan de bootloader door Microsoft is gecertificeerd. Daarom hebben de makers van alle Linux-distributies die Secure Boot ondersteunen, hun bootloaders bij Microsoft ingediend. Anders zou je Secure Boot moeten uitschakelen om Linux te kunnen opstarten.
Bij de ontwikkeling van Secure Boot is ook rekening gehouden met het geval dat er pas na de certificering beveiligingslekken in bootloaders worden gevonden die de betrouwbaarheid van het platform ondermijnen. Daarom is er naast de certificaatdatabase db ook nog de zwarte lijst, DBX of dbx genoemd, waarin de vingerafdrukken van kwetsbare en daarom geblokkeerde bootloaders worden opgeslagen.
Om ervoor te zorgen dat zowel de zwarte lijst als de certificaatdatabase kunnen worden bijgewerkt, zit er in het BIOS ook nog de Microsoft Corporation KEK CA 2011 met een vervaldatum van 24 juni 2026. KEK staat daarbij voor Key Exchange Key. Alleen als een Secure Boot-certificaat of een update van de zwarte lijst daarmee ondertekend is, accepteert het BIOS de wijziging.
Maar ook een Key Exchange Key komt niet zomaar uit de lucht vallen, die moet door een betrouwbare instantie ondertekend worden: door de fabrikant van het moederbord of de computer die ook verantwoordelijk is voor het BIOS. Die (openbare) sleutel van de hardwarefabrikant is opgeslagen als zogeheten Platform Key (PK of pk).
Het BIOS accepteert alleen nieuwe Key Exchange Keys als die zijn ondertekend met de Platform Key van de moederbordfabrikant – daar heeft Microsoft honderden ondertekende KEK’s voor verzameld en op GitHub gepubliceerd (ze de link bij dit artikel).
Op die manier slaagt Secure Boot erin om een betrouwbare werkomgeving te bieden, van de hardware via het BIOS tot aan het besturingssysteem.
Microsoft heeft de geldigheidsduur van de certificaten echter beperkt tot 15 jaar.
Eeuwig geldige handtekeningen
Wat vaak verkeerd wordt begrepen: een verlopen certificaat is niet automatisch ongeldig en hoeft ook niet als gecompromitteerd te worden beschouwd. Het mag na de vervaldatum alleen niet meer worden gebruikt voor nieuwe handtekeningen. Een handtekening die na de vervaldatum van een certificaat wordt geplaatst, zou automatisch ongeldig zijn. Wat vóór de vervaldatum is ondertekend, blijft geldig ondertekend.
Een verlopen certificaat mag ook nog steeds worden gebruikt om te controleren of een handtekening correct is. Daarom moeten de verlopen Microsoft-certificaten in ieder geval voorlopig niet verwijderd worden: zonder die certificaten zou het BIOS niet kunnen controleren of de bootloader correct ondertekend is – ook al is dat met een inmiddels verlopen certificaat.
Omdat eerdere handtekeningen in principe voor altijd geldig blijven, moeten onveilige certificaten ook worden ingetrokken als ze verlopen zijn. Microsoft is ook van plan die stap te zetten, maar er is op dit moment nog geen datum bekend waarop Microsoft de certificaten uit 2011 op de zwarte lijst (dbx) zet en daarmee alle vóór 2026 gepubliceerde bootloaders uitschakelt.
Op naar een nieuwe start
De certificaten en sleutels van Microsoft uit 2011 verlopen dus in 2026 of zijn al verlopen. Dat geldt voor KEK, PCA en UEFI-CA. Er is al sinds 2023 vervanging beschikbaar, de nieuwe Key Exchange Key heet bijvoorbeeld Microsoft Corporation KEK 2K CA 2023 en is geldig sinds 2 maart 2023.
De twee DB-certificaten splitst Microsoft op in drie nieuwe: Windows UEFI CA 2023 (Windows-CA) is weer alleen bedoeld voor Windows, Microsoft UEFI CA 2023 (UEFI-CA) voor alle andere bootloaders, dus ook die voor Linux, en sinds kort Microsoft Option ROM UEFI CA 2023 (Option-ROM) voor stuurprogramma’s en firmware die het BIOS nodig heeft om bijvoorbeeld via het netwerk (PXE Boot) of vanaf RAID-controllers op te starten.
Als je af en toe Windows 10 of 11 op je computer opstart en alle updates installeert, heb je van die hele vervanging misschien niets gemerkt, want Microsoft heeft de nieuwe certificaten al lang via de reguliere besturingssysteemupdates verspreid en geïnstalleerd – naast de oude certificaten uit 2011.
Als de moederbordfabrikant bovendien de nieuwe KEK van Microsoft ondertekend heeft, wordt ook die automatisch toegevoegd. Er kunnen dus Windows-computers zijn waarbij de nieuwe certificaten wel in de Secure Boot-database zijn toegevoegd, maar er nog geen nieuwe KEK geregistreerd is.
Installatiemedia en certificaten
Oudere computers zonder Windows beschikken meestal alleen over de Secure Boot-certificaten uit 2011. Daar start Linux zonder problemen op omdat alle Linux-distributies installatiemedia aanbieden die zijn ondertekend met het UEFI-CA-certificaat uit 2011. Als Windows en Linux naast elkaar geïnstalleerd zijn, zijn de certificaten uit 2023 tijdens Windows-updates meestal naast die uit 2011 geïnstalleerd. Daar starten zowel oude Linux-installatiemedia als nieuwe, die al zijn ondertekend met het UEFI-CA-certificaat uit 2023. Bij nieuwe computers hebben fabrikanten soms al afgezien van het meeleveren van de oude certificaten uit 2011 – als er alleen de Secure Boot-certificaten uit 2023 zijn, starten veel Linux-installatiemedia niet op.
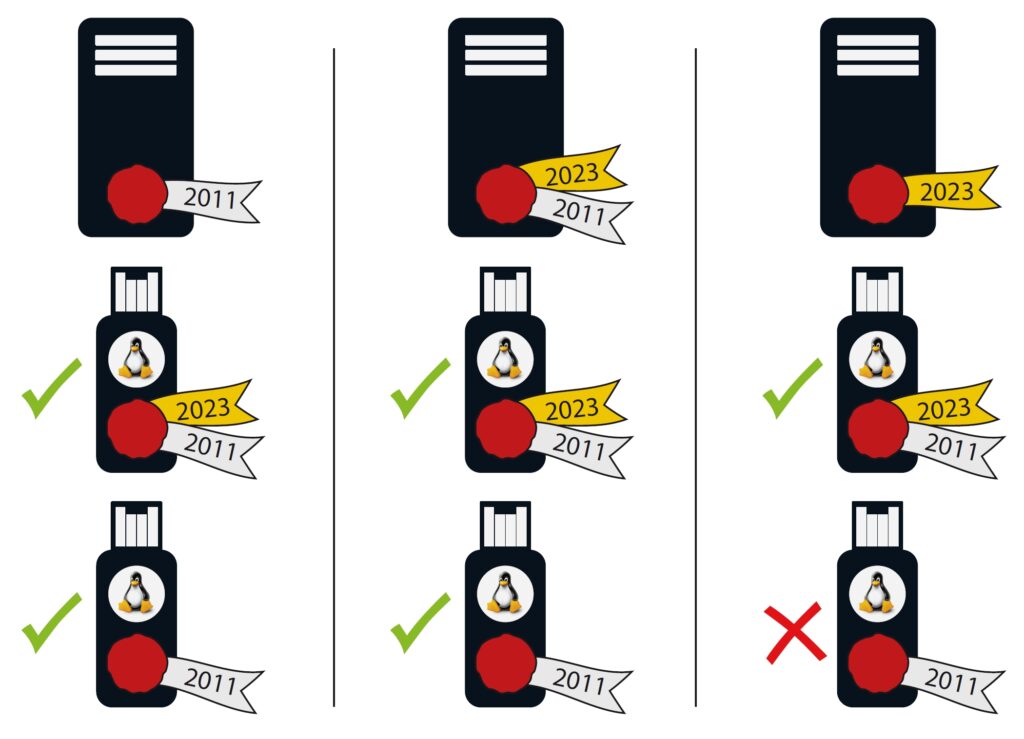
Een bonte mix van oud en nieuw
Bij pure Linux-gebruikers, vooral als de distributie geen Secure Boot ondersteunt, staan in het BIOS meestal alleen de certificaten uit 2011. Dat is op dit moment nog niet kritisch, want op het moment van het schrijven van dit artikel waren vrijwel alle bootloaders van installatiemedia ondertekend met het UEFI-CA-certificaat van Microsoft uit 2011.
Dat is echter wel een probleem voor gloednieuwe computers: sommige fabrikanten zijn op het idee gekomen dat de certificaten uit 2011 toch al verouderd zijn, en leveren vanuit de fabriek alleen nog maar BIOS-versies met de certificaten uit 2023.
Op zo’n computer kun je Linux niet installeren, tenzij de bootloader ook is ondertekend met het UEFI-CA-certificaat uit 2023. Daarom heeft bijvoorbeeld het Debian-project de bootloaders extra laten ondertekenen met het UEFI-certificaat uit 2023 van Microsoft.
Zo start dezelfde bootloader zowel op oudere pc’s, die alleen de certificaten uit 2011 herkennen, als op gloednieuwe hardware, die alleen nog maar is uitgerust met de certificaten uit 2023. Die bootloaders zullen ook worden gebruikt op nieuwe installatiemedia van Debian 13 Trixie.
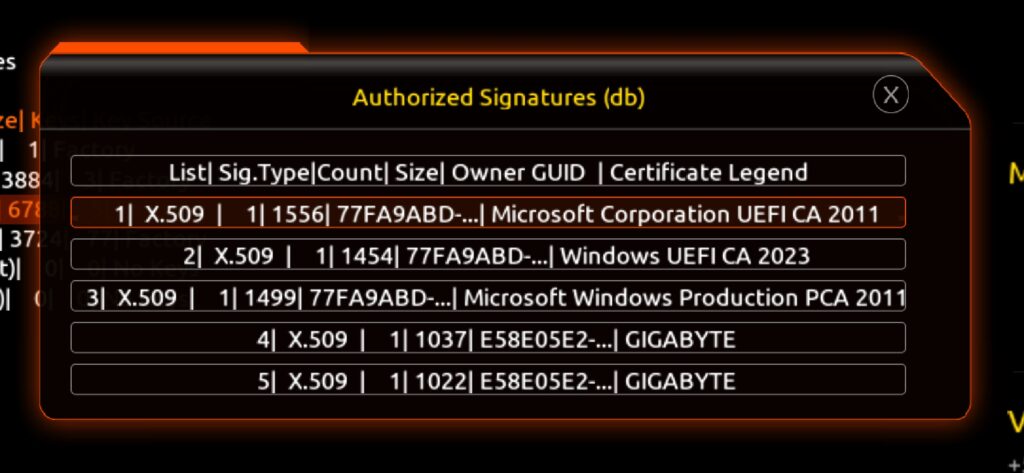
Tijdens onze tests zijn we ook een paar halfbakken sleutelinstallaties tegengekomen. Zo bevatte de database van ons Gigabyte-moederbord drie certificaten: de PCA uit 2011, de UEFI-CA ook uit 2011 en de nieuwe Windows-CA uit 2023. Daarmee zullen nieuwe Windows-installatiemedia wel opstarten, maar zonder het UEFI-CA-certificaat uit 2023 zullen nieuwe Linux-bootloaders niet werken. Ook het Option-ROM-certificaat ontbrak.
Canonical gebruikt op zijn Ubuntu-opstartmedia daarentegen nog steeds bootloaders die alleen met het UEFI-CA-certificaat uit 2011 ondertekend zijn. Omdat het oude certificaat al verlopen is, kan Ubuntu geen nieuwe bootloader meer laten ondertekenen met zowel het oude als het nieuwe certificaat.
Mogelijk kan Canonical de huidige, met het oude certificaat ondertekende bootloader echter opnieuw indienen om te laten ondertekenen met het UEFI-CA-certificaat uit 2023. Daar ziet het er op dit moment echter niet naar uit, Canonical lijkt eerder te werken aan Lace, een nieuw framework voor opstarttoepassingen.
De nieuwe bootloader zal dan waarschijnlijk worden ondertekend met het nieuwe certificaat van Microsoft. Voorlopig start Ubuntu alleen op (oude) systemen op met de certificaten uit 2011.
Maar in de toekomst zullen juist de oude systemen met alleen oude certificaten voor een probleem gaan zorgen. Ook al worden de bootloaders niet wekelijks vervangen, het is toch te voorzien dat er in de toekomst steeds meer – en op een gegeven moment alleen nog maar – bootloaders in omloop zullen zijn die zijn ondertekend met Microsofts UEFI-certificaat uit 2023.
Het is sowieso definitief afgelopen als Microsoft zijn aankondiging op een gegeven moment in daden omzet en de certificaten uit 2011 op de zwarte lijst zet. Dan worden alle bootloaders die nu in gebruik zijn en die met een van de oude certificaten zijn ondertekend, uitgeschakeld.
Een overzicht van welke certificaten in je UEFI-BIOS zijn opgeslagen, vind je in het Secure Boot-beheer van je BIOS-instellingen. Dat onderdeel zit, afhankelijk van de moederbord- en BIOS-fabrikant, soms goed verstopt. Soms moet je Secure Boot eerst op aangepaste instellingen zetten voordat je bij het certificaatbeheer komt. Hoe je de certificaten direct onder Linux kunt controleren en indien nodig de nieuwe certificaten kunt importeren, staat in een volgend artikel.
Literatuur
[1] Axel Vahldiek en Marco den Teuling, Secure boot-problemen en de gevolgen, c’t 10/2026, p.70
Praat mee