IP-adressen zijn handig om apparaten te bereiken, maar ongeschikt als blijvende identiteit zodra systemen van netwerk of locatie wisselen. Iroh 1.0 voegt daarom boven op de bestaande internetstack een cryptografische identiteitslaag toe, waarmee eindpunten elkaar rechtstreeks en end-to-endversleuteld kunnen vinden – ook achter NAT, firewalls en over wisselende netwerken heen.
Van IP-adres naar cryptografische identiteit
In juni 2026 bracht het bedrijf n0 Computer met Iroh 1.0 een P2P-netwerkframework uit dat tekortkomingen van de IP-stack moet aanpakken en communicatie via internet efficiënter moet maken. n0 Computer is een Amerikaans bedrijf dat is gespecialiseerd in gedecentraliseerde netwerktechnologieën en gedistribueerde systemen. Medeoprichter is Alan Shaw, die eerder een belangrijke rol speelde bij de ontwikkeling van het InterPlanetary File System. Ideeën uit IPFS voor peer-to-peer-overdracht zijn ook in Iroh terechtgekomen.
Achter Iroh staat de visie van een internet waarin eindpunten niet langer primair via IP-adressen worden aangesproken, maar via cryptografische identiteitssleutels. Die koppeling blijft permanent bestaan, ongeacht of het apparaat zich op dat moment in het thuisnetwerk, een mobiel netwerk, achter een firewall of in een cloudomgeving bevindt. Voor toepassingen betekent dit dat de identiteit van een apparaat wordt losgekoppeld van zijn actuele netwerkpositie.
Directe verbindingen met relay als fallback
Iroh is erop gericht om gegevens rechtstreeks tussen eindapparaten uit te wisselen, dus zonder dat centrale servers het dataverkeer voortdurend hoeven door te sturen. Om zulke peer-to-peerverbindingen mogelijk te maken, gebruikt de software onder meer QUIC en technieken voor NAT-traversal. Daardoor kunnen apparaten ook verbinding met elkaar maken wanneer ze zich achter een firewall of NAT-router bevinden. Als een directe verbinding desondanks niet tot stand komt, schakelt Iroh automatisch over op een open ecosysteem van relayservers als fallback.
Gebouwd op open internetstandaarden
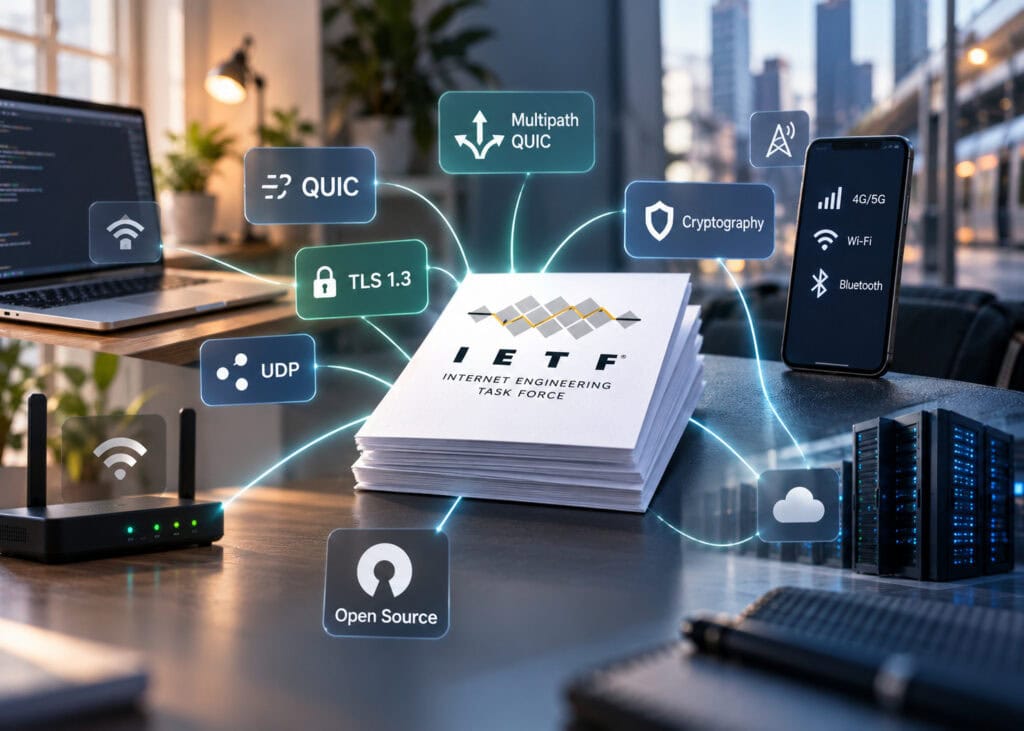
Een belangrijk uitgangspunt van Iroh 1.0 is het gebruik van open standaarden. De ontwikkelaars hebben in de afgelopen jaren verschillende propriëtaire onderdelen vervangen door gestandaardiseerde technieken en sluiten daarbij zoveel mogelijk aan bij specificaties van de Internet Engineering Task Force (IETF). Zo maakt Iroh onder meer gebruik van QUIC, TLS 1.3, UDP-gebaseerde transportmechanismen, verschillende cryptografische technieken en IETF-specificaties voor Multipath QUIC. Dat laatste is vooral bedoeld om op mobiele apparaten soepel tussen verschillende netwerken te kunnen wisselen. Iroh zelf is overigens geen standaard, maar een opensourceproject.
Meer programmeertalen ondersteund
Met versie 1.0 breidt Iroh ook de ondersteuning voor verschillende programmeertalen uit. Naast de oorspronkelijke bibliotheek voor Rust zijn er nu stabiele interfaces beschikbaar voor Python, Node.js, Kotlin en Swift. Daardoor is het framework eenvoudiger in te passen in toepassingen die niet uitsluitend in Rust zijn ontwikkeld.
Volgens n0 groeit het gebruik van Iroh snel. Het bedrijf meldt dat binnen een periode van 30 dagen meer dan 200 miljoen eindpunten via de openbare relaydiensten zijn aangemaakt. De ontwikkelaars noemen daarbij uiteenlopende toepassingen, zoals videostreaming, gedistribueerde platforms voor AI-training, beveiligde communicatie, realtime synchronisatie van mobiele apparaten en multiplayergames.
Met versie 1.0 wil Iroh de stap maken van experimenteel platform naar volwassen infrastructuurcomponent. Na meer dan vier jaar ontwikkeling beschouwen de makers zowel het netwerkprotocol als de programmeerinterfaces als stabiel.
Identiteit boven netwerkadres
Iroh vertrekt vanuit een vrij ambitieuze visie op de inrichting van het internet. Volgens het project is het huidige internet sterk afhankelijk geworden van centrale diensten en infrastructuuraanbieders. Iroh kiest daarom voor een model waarin eindapparaten zoveel mogelijk rechtstreeks met elkaar communiceren en waarin de identiteit van een apparaat belangrijker is dan het netwerkadres waaronder het op dat moment bereikbaar is.
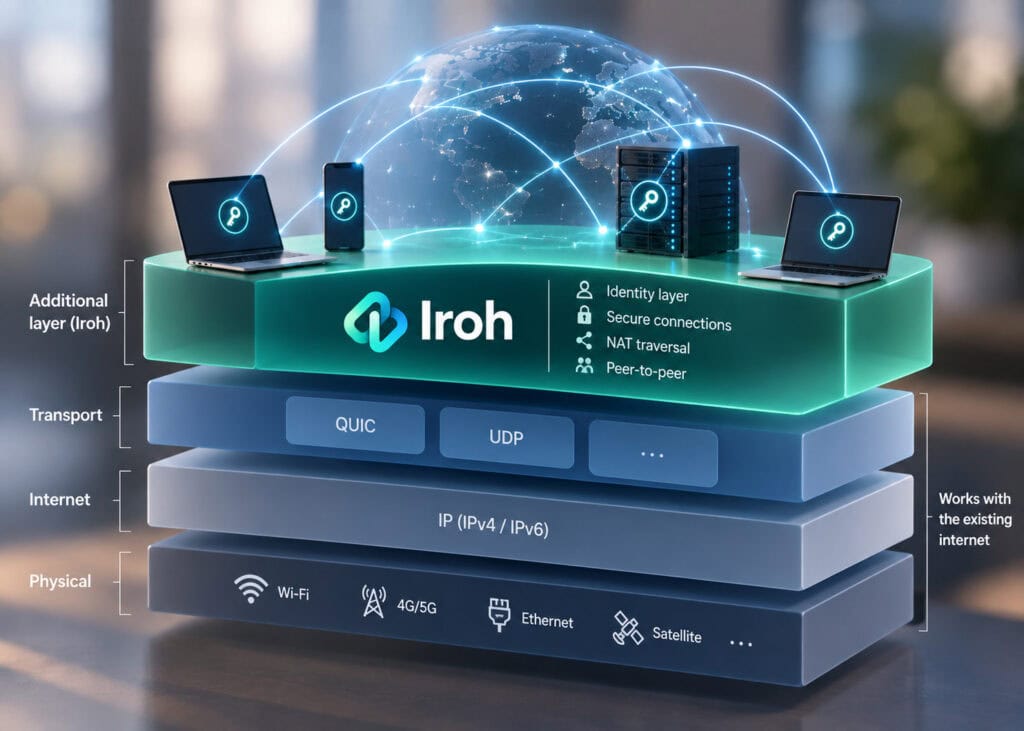
De ontwikkelaars richten zich daarbij vooral op een beperking van het IP-model: eindpunten worden in de praktijk geïdentificeerd aan de hand van IP-adressen. Voor de daadwerkelijke gegevensoverdracht blijft Iroh echter gewoon gebruikmaken van IP, met QUIC over UDP als transportlaag. IP blijft immers schaalbaar, redundant en goed bestand tegen het uitvallen van afzonderlijke netwerkcomponenten. Iroh vervangt het IP-protocol of andere bestaande protocollen dan ook niet, maar voegt er een extra abstractielaag aan toe, die peer-to-peerverbindingen eenvoudiger en veiliger moet maken. Daarbij kunnen ook andere transporttechnologieën worden meegenomen, zoals BLE en in de toekomst mogelijk LoRa of ZigBee.
End-to-endversleuteling als uitgangspunt
Een belangrijk voordeel van Iroh is dat alle communicatie standaard end-to-end wordt versleuteld. Dat is vooral relevant voor mobiele apparaten, die vaak verbinding maken via openbare netwerken en regelmatig van locatie wisselen. Daardoor verandert ook hun IP-adres geregeld, terwijl de versleutelde communicatie tussen de betrokken eindpunten in stand kan blijven.
Nodes voor virtuele en stateful workloads
Fysieke servers veranderen doorgaans niet vaak van locatie of IP-adres, maar bij virtuele resources ligt dat anders. Iroh speelt daarop in met het concept van nodes, waarachter bijvoorbeeld apparaten, virtuele machines of containeromgevingen kunnen zitten. Afzonderlijke software-instanties kunnen zo aan een sleutel worden gekoppeld en na een herstart ook onder een ander IP-adres weer worden teruggevonden.
Dat is vooral relevant voor stateful workloads, zoals databases en bestandssystemen, die afhankelijk zijn van een blijvende identiteit. Ook in multicloudomgevingen kan dat interessant zijn: instanties bij verschillende providers en in uiteenlopende adresruimten kunnen op die manier blijvend aan elkaar worden gekoppeld om samen te werken.
Aanvulling op IP maar geen vervanging
Iroh verandert de manier waarop gegevens over internet worden verstuurd niet fundamenteel en vormt ook geen alternatief voor het IP-protocol. Het framework voegt vooral een extra identiteits- en connectiviteitslaag toe voor gedistribueerde toepassingen. In dat opzicht is Iroh het best te vergelijken met oplossingen als libp2p, SPIFFE en Tailscale.
Tot slot
De belangrijkste kracht van Iroh ligt in het loskoppelen van de identiteit van een eindpunt en het netwerkadres waarop dat eindpunt op dat moment bereikbaar is. Daarbij blijft de bestaande internetinfrastructuur gewoon intact. Dat maakt het framework vooral interessant voor mobiele, gedistribueerde en multicloudtoepassingen waarin apparaten of software-instanties regelmatig van netwerk of IP-adres wisselen. Of Iroh uiteindelijk breed wordt toegepast, zal vooral afhangen van de mate van adoptie, de interoperabiliteit en de praktische voordelen ten opzichte van bestaande P2P- en overlaytechnologieën.
Praat mee