
Het Microsoft Secure Boot-certificaat is verlopen en moet door een nieuw certificaat worden vervangen. Dat kan in het slechtste geval betekenen dat je Linux-installatie op een gegeven moment niet meer boot, ook als je nooit Windows gebruikt. Om zeker te zijn dat je ook in toekomst in de Secure Boot-modus kunt blijven starten, moet je nieuwe certificaten installeren.
Nieuwe Secure Boot-certificaten: wat betekent dat voor Linux?
Het Secure Boot-certificaat waarmee Microsoft alle Linux-bootloaders heeft ondertekend, is definitief verlopen en moet door een nieuw certificaat worden vervangen. We leggen uit welke gevolgen dat heeft voor bestaande Linux-systemen en toekomstige versies van distributies.
Het Secure Boot-certificaat van Microsoft voor Linux is verlopen. Toekomstige bootloaders worden uitsluitend nog ondertekend met het nieuwe certificaat uit 2023. Om ervoor te zorgen dat je computer Linux ook in Secure Boot-modus blijft starten, moet je controleren of de nieuwe certificaten van Microsoft in het UEFI-BIOS van je computer zijn opgeslagen – ook wanneer je nooit Windows zult willen gebruiken.
Linux-bootloaders worden al vele jaren door Microsoft ondertekend, zodat ze überhaupt kunnen starten. Wanneer Secure Boot is ingeschakeld, kan dat alleen als een bootloader is ondertekend met een certificaat dat in de Secure Boot-database (db) van het UEFI-BIOS staat. Omdat Windows nog steeds het meestgebruikte besturingssysteem voor pc’s is, plaatsen moederbordfabrikanten doorgaans al vanuit de fabriek uitsluitend certificaten van Microsoft in het BIOS. Daarom laten veel Linux-distributeurs hun bootloaders door Microsoft ondertekenen, zodat deze zonder ingrepen met Secure Boot kunnen starten.
Hoe de verschillende certificaten met elkaar samenhangen, hebben we in een eerder artikel uitgebreid beschreven [1]. Bij de voor Linux-gebruikers benodigde update van de Secure-Boot-database gaat het voornamelijk om het inmiddels verlopen oude certificaat Microsoft Corporation UEFI CA 2011, kortweg UEFI-CA, waarmee geen nieuwe Linux-bootloaders meer kunnen worden ondertekend. Ook het certificaat Microsoft Corporation KEK CA 2011, kortweg KEK, is verlopen. Daarmee werden tot nu toe vermeldingen voor de blokkeerlijst (dbx), maar ook voor de Secure-Boot-database (db) ondertekend. Die taken worden overgenomen door nieuwe certificaten die Microsoft al in 2023 heeft gepubliceerd.
Dat de certificaten uit 2011 zijn verlopen, betekent echter niet dat die certificaten of de daarmee gemaakte handtekeningen nu ongeldig zijn. Bootloaders die vóór de vervaldatum van 27 juni 2026 met het UEFI-CA-certificaat uit 2011 zijn ondertekend, blijven geldig. Om ervoor te zorgen dat het UEFI-BIOS de handtekening kan controleren en de bootloader correct kan starten, moet ook het oude certificaat in de Secure Boot-database opgeslagen blijven.
Wie nu een bootloader bij Microsoft indient, krijgt die uitsluitend nog met het UEFI-CA-certificaat uit 2023 ondertekend terug. Als het UEFI-CA-certificaat uit 2023 in het UEFI-BIOS van je moederbord ontbreekt, dan zullen nieuwe Linux-bootloaders die ermee zijn ondertekend niet starten.
Verlopen, maar geldig
In de overgangsperiode tussen medio 2023 en medio 2026 was het ook mogelijk bootloaders zowel met het oude als met het nieuwe certificaat te laten ondertekenen. Slechts enkele Linux-distributies hebben van die mogelijkheid gebruikgemaakt, want Microsoft begon pas begin 2026 de nieuwe certificaten op grote schaal via Windows Update te verspreiden.
Ook BIOS-updates van veel moederbordfabrikanten bevatten pas sinds enkele maanden naast de certificaten uit 2011 ook die uit 2023. Er zijn daarnaast enkele computers die af fabriek uitsluitend met de nieuwe certificaten uit 2023 zijn geleverd. Een uitzondering vormt het Debian-project, dat zijn bootloaders vlak vóór het verlopen van het UEFI-CA-certificaat uit 2011 nog met zowel het certificaat uit 2011 als dat uit 2023 liet ondertekenen. Daardoor kan Debian in de toekomst universele installatiemedia aanbieden die op iedere computer starten.
Omdat bootloaders alleen nog met Microsofts UEFI-CA-certificaat uit 2023 kunnen worden ondertekend, moeten ook Linux-gebruikers ervoor zorgen dat de nieuwe certificaten in de Secure Boot-database van het BIOS staan. Anders lopen ze het risico dat hun computer na de volgende beveiligingsupdate van de bootloader pas weer start wanneer ze Secure Boot hebben uitgeschakeld.
Om vast te stellen welke certificaten momenteel in de Secure Boot-database van je computer zijn geïnstalleerd, gebruik je in de terminal de volgende opdracht:
mokutil --db --shortKent jouw versie van mokutil de parameter –short nog niet, laat die dan gewoon weg. Idealiter vind je zowel het oude Microsoft Corporation UEFI CA 2011 als het nieuwe Microsoft UEFI CA 2023. Controleer ook de Key Exchange Keys:
mokutil --kek --shortOok daar zou je Microsoft Corporation KEK CA 2011 en Microsoft Corporation KEK 2K CA 2023 moeten zien. Afhankelijk van het moederbord verschijnen daar nog andere certificaten van de fabrikant, zodat die zo nodig ook nieuwe certificaten of updates van de blokkeerlijst kan installeren.
Updates installeren
Ontbreekt het UEFI-CA-certificaat uit 2023, dan ontbreekt doorgaans ook een KEK uit 2023. In dat geval kun je de Linux-daemon fwupd voor firmware-updates gebruiken om de voor Linux belangrijke certificaten alsnog te installeren. Daarvoor vraag je eerst op welke updates de Linux Vendor Firmware Service (LVFS) op fwupd.org (zie link) voor je computer beschikbaar stelt:
fwupdmgr refresh --forceDe parameter --force dwingt het bijwerken af en voorkomt volgens onze ervaring dat sommige updates mogelijk niet worden getoond. Als resultaat zie je hoeveel updates klaarstaan. Met de volgende opdracht krijg je te zien welke dat precies zijn:
fwupdmgr get-updatesDaarbij zou je in elk geval een update van de Secure Boot-database aangeboden moeten krijgen om het UEFI-CA-certificaat uit 2023 te installeren. Dat is voldoende om je computer ook toekomstige bootloaders te laten starten. Daarnaast zijn er vaak updates van de blacklist (dbx), die eveneens via de firmware-updatedaemon worden geïnstalleerd.
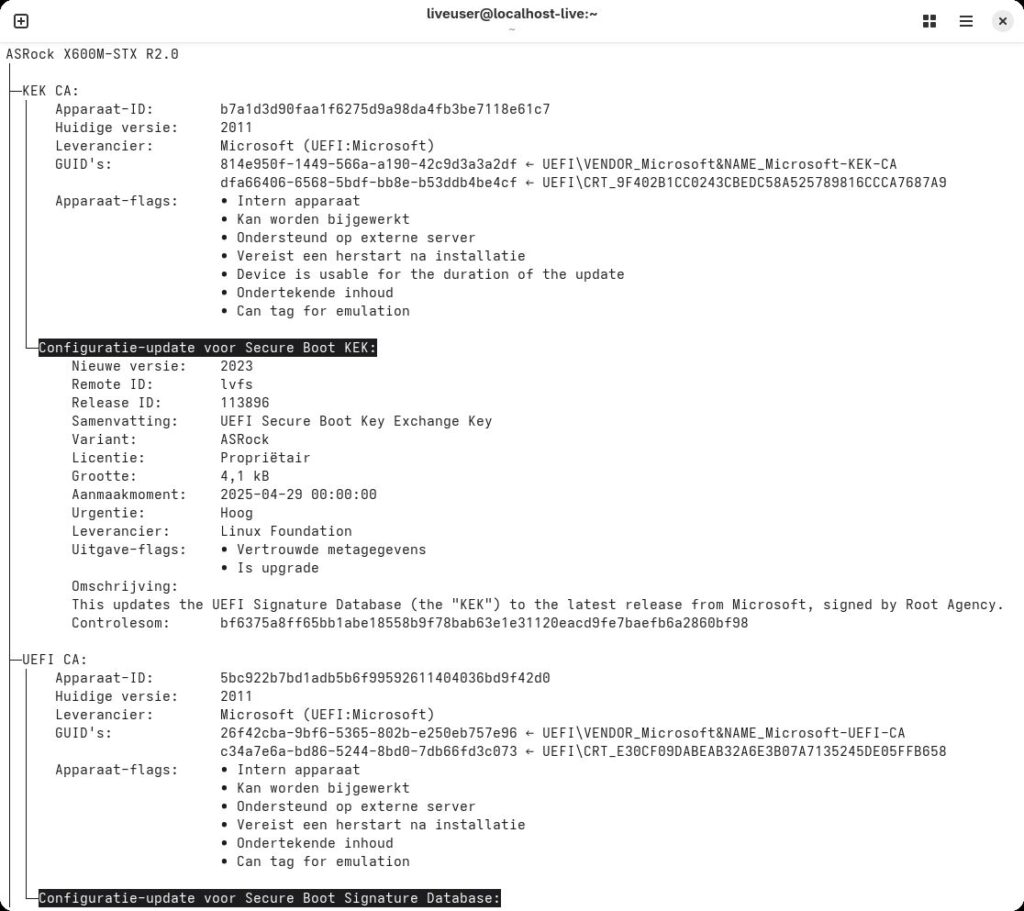
fwupdmgr meldt op een ASRock DeskMini X600 dat zowel de KEK-configuratie als de Secure Boot-database wordt bijgewerkt en dat daarbij de certificaten uit 2023 worden geïnstalleerdOok de KEK-database zou moeten worden bijgewerkt wanneer Microsofts KEK uit 2023 daarin ontbreekt. Die update wordt echter niet altijd aangeboden. Voorwaarde is namelijk dat je moederbordfabrikant, waarvan de Platform Key in het UEFI-BIOS van je computer staat, Microsofts KEK uit 2023 al heeft ondertekend en deze in de KEK-database op GitHub is gepubliceerd (zie link).
Op onze testsystemen werd evenmin een update aangeboden voor het certificaat Microsoft Windows Production PCA 2011, dat op 19 oktober 2026 verliep en waarmee in het verleden Windows-bootloaders werden ondertekend. In de toekomst wordt daarvoor het nieuwe certificaat Windows UEFI CA 2023 gebruikt.
Ook moederborden die vanuit de fabriek uitsluitend met certificaten uit 2023 zijn geleverd, zijn problematisch. Om daarop de op het moment van schrijven gangbare installatiemedia en bootloaders te kunnen starten, zouden de oude Microsoft-certificaten uit 2011 alsnog moeten worden geïnstalleerd. Er zijn echter geen updates voor de certificaten uit 2023 die daarin zouden kunnen voorzien.
Zelf aan de slag
Als je niet wilt wachten tot je moederbordfabrikant de ontbrekende certificaten ondertekent of via een BIOS-update levert, kun je ze handmatig installeren via Secure Boot Management in het BIOS-setupmenu van je computer. De certificaten kun je downloaden uit de officiële Secure Boot-repository op GitHub, in de submappen DB en KEK/Certificates (zie link).
Download de ontbrekende certificaten in het daar aangeboden DER-formaat en sla ze op een USB-stick op die met het FAT32-bestandssysteem is geformatteerd.
Boot de computer met de aangesloten USB-stick opnieuw en open het BIOS-setupmenu, doorgaans gaat dat met de Esc of Del-toets, of een functietoets zoals F1, F2 of F4. Als de computer te snel opstart, kun je de laatste optie in het opstartmenu van Grub gebruiken om naar het BIOS-setupmenu te gaan.
Waar het Secure Boot Management of zelfs alleen de Secure-Boot-instellingen zich bevinden, is niet algemeen aan te geven: vrijwel iedere moederbordfabrikant verstopt ze ergens anders. Zoek bij Secure Boot naar een optie met Management in de naam, bijvoorbeeld Key Management.
Schakel nu indien mogelijk Secure Boot uit en controleer of de menuoptie voor beheer nog zichtbaar is. Indien dat zo is, laat Secure Boot dan uitgeschakeld, sla de BIOS-instellingen op, herstart en open het BIOS-setupmenu opnieuw. Schakel Secure Boot pas als laatste stap weer in, wanneer alle certificaten zijn waar ze horen.
Deze voorzorgsmaatregel is nodig omdat wijzigingen aan de Secure Boot-databases onmiddellijk en permanent van kracht worden. Doorgaans blijven ze zelfs behouden als je de BIOS-instellingen reset via de jumper op het moederbord.
Je kunt het BIOS-setupmenu dus niet op de gebruikelijke manier verlaten zonder de wijzigingen op te slaan, en ze evenmin met de jumper ongedaan maken door de fabrieksinstellingen te herstellen.
Voor de zekerheid
Als Secure Boot uitgeschakeld is, open dan het Secure Boot Management. Opvallend genoeg heeft dit bij verschillende pc- en moederbordfabrikanten vrijwel dezelfde opbouw. Meestal is er een menuoptie om de fabrieksinstellingen te herstellen, plus afzonderlijke opties voor de databases.
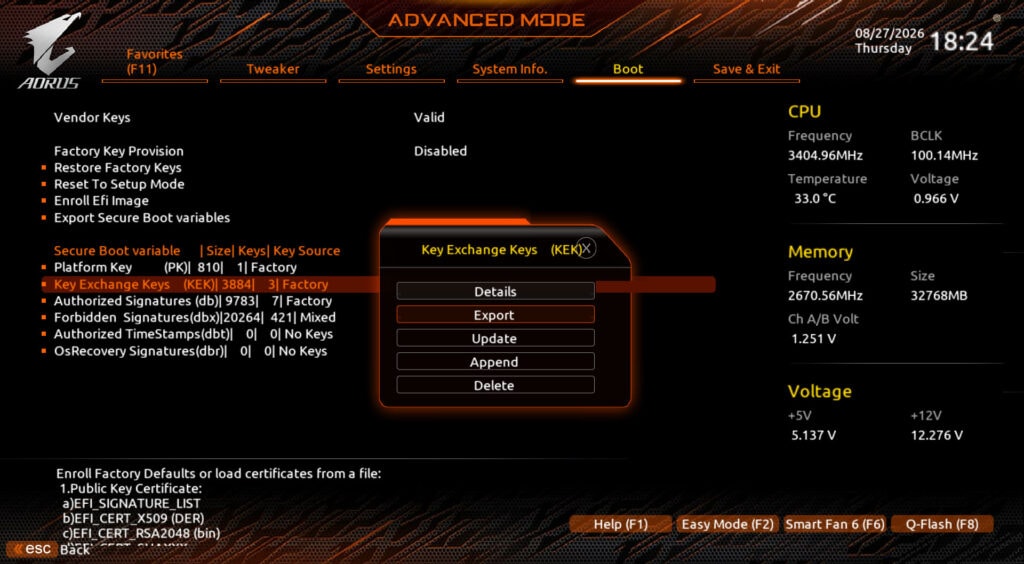
Maak om te beginnen voor de zekerheid een back-up van de bestaande Secure Boot-databases op de USB-stick. Kies bijvoorbeeld Key Exchange Keys in het beheermenu en druk op Enter. Er verschijnt een contextmenu met Details, Export, Update, Append en Delete. Met Export sla je de inhoud van de database onder de bestandsnaam KEK of kek op de USB-stick op; die naam wordt automatisch gekozen. Op vergelijkbare wijze werkt dit voor Platform Key (PK of pk), Authorized Signatures (DB of db), Forbidden Signatures (DBX of dbx) en, indien aanwezig, Authorized Timestamps (dbt).
Als je later per ongeluk iets verwijdert of verkeerd installeert, kun je zo via Update de eerdere toestand herstellen. Daarbij worden alle bestaande vermeldingen gewist en vervangen door die uit het bestand; het bestandsformaat is Authenticated Variable.
Om bijvoorbeeld één certificaat te importeren, kies je in de desbetreffende Secure Boot-database Append in het contextmenu en selecteer je vervolgens het van GitHub gedownloade bestand op de USB-stick. Controleer met Details of het certificaat daadwerkelijk is toegevoegd. Uiteindelijk moeten in de KEK-database in elk geval de beide Microsoft-KEK’s uit 2011 en 2023 staan. Andere vermeldingen zijn mogelijk, bijvoorbeeld een KEK van je moederbordfabrikant of Linux-distributie.
De Secure Boot-database (db) zou de Windows-PCA-certificaten uit 2011 en 2023, de UEFI-CA-certificaten uit 2011 en 2023 en het nieuwe Microsoft Option ROM UEFI CA 2023 moeten bevatten: in totaal dus vijf Microsoft-certificaten. Ook hier kunnen aanvullende vermeldingen van de fabrikant of Linux-distributie aanwezig zijn.
Wanneer je hebt gecontroleerd dat de databases de genoemde vermeldingen bevatten en er niet per ongeluk iets is verwijderd, kun je Secure Boot Management verlaten, Secure Boot opnieuw inschakelen, de BIOS-instellingen opslaan en het BIOS afsluiten. Controleer terug in Linux met de opdrachten
mokutil --kek --short
mokutil --db --short
tot slot of alle certificaten beschikbaar zijn en de computer is voorbereid op de toekomst van Secure Boot.
Mirko Dölle en Daniel Dupré
Literatuur
[1] Mirko Dölle en Noud van Kruysbergen, Nieuwe Secure Boot-certificaten voor Linux, c’t 11/2026, p.110
Praat mee