
Door AI gegenereerde watermerken zoals Googles SynthID zijn robuuster dan klassieke watermerken – maar niet onaantastbaar. We leggen uit hoe ze werken en hoe ze gemanipuleerd kunnen worden.
Echt of AI?
Door AI gegenereerde afbeeldingen overspoelen het internet en sociale media. Veel daarvan zijn onschuldig, maar al te veel beelden zijn manipulatief, verdraaien het verleden en het heden en doen feiten voorkomen als iets rekbaars, iets dat voor meerdere interpretaties vatbaar is.
De kwaliteit van vervalsingen wordt steeds beter, zodat je ze met het blote oog nauwelijks nog van authentieke beelden kunt onderscheiden. Verschillende, deels geavanceerde technische methoden moeten nu vastleggen waar een afbeelding vandaan komt en hoe die bewerkt is: onzichtbare, met AI gegenereerde watermerken en een soort digitale handtekening die de wijzigingsgeschiedenis documenteert.
Vroeger waren digitale watermerken voor afbeeldingen óf duidelijk zichtbare, grote stempels die de esthetiek van het beeld bedierven, óf onzichtbare markeringen die makkelijk verwijderd konden worden. Aanvallers hoefden geen Photoshop-experts te zijn: de verborgen signalen overleefden zelfs eenvoudige bewerkingen zoals ruisonderdrukking, bijsnijden of JPEG-compressie niet.
De klassieke methoden waren definitief achterhaald toen met machine-learning getrainde beeldgeneratoren zoals Stable Diffusion en Dall-E hun intrede deden. Een goede prompt was genoeg om een foto zonder storende markeringen en stempels te genereren, uiteraard in afdrukkwaliteit. Er waren slimmere methoden nodig.
Om te onderzoeken hoe een onzichtbaar watermerk zo nauw mogelijk met de inhoud van een afbeelding kan worden verweven, scherpten onderzoekers en bedrijven eveneens hun AI-gereedschap aan. Dat leverde onder meer zogeheten semantische watermerken op, die AI-generatoren al heel vroeg tijdens het ontstaan van een scène aanbrengen en vervolgens met het beeld laten meegroeien.
Daarnaast zijn er cryptografisch beveiligde certificaten (Content Credentials), die een afbeelding vanaf het maken gedurende de verdere levensloop moeten begeleiden en die de geschiedenis moeten vastleggen.
Voor werken met een onduidelijke herkomst moet je je behelpen met AI-detectoren die zoeken naar veelzeggende patronen en inconsistenties in een beeld, bijvoorbeeld in belichting, geometrie of de anatomie van objecten.
Al die methoden hebben voor- en nadelen en zijn op de een of andere manier aan te vallen. We bekijken de stand van de techniek.
Markeren en vastleggen
Watermerken, gecertificeerde wijzigingslogboeken en AI-detectoren dienen allemaal hetzelfde overkoepelende doel: transparantie scheppen over de herkomst en/of ontstaansgeschiedenis van een afbeelding. Technisch verschillen ze echter sterk, ook qua bewijskracht en robuustheid.
Daarom is het belangrijk te begrijpen wat de verschillende keurmerken betekenen, hoe gevoelig ze zijn voor manipulatie, onder welke omstandigheden je ze kunt vertrouwen en welke conclusies je wel of niet mag trekken uit de aanwezigheid of afwezigheid van zo’n certificaat.
Vaak worden ze overigens gecombineerd. Google voorziet afbeeldingen van zijn AI-generator Gemini bijvoorbeeld van een subtiel zichtbaar watermerk en een onzichtbaar watermerk met de naam SynthID, dat is ontwikkeld in de eigen DeepMind-laboratoria. Daarnaast voegt Gemini een ondertekend metadatacertificaat volgens C2PA toe. Daarover later meer.
Elk watermerk verandert de pixels van een afbeelding. De eenvoudigste vorm is duidelijk zichtbaar en lijkt vaak op een stempel die in het beeld gedrukt is. Het kan bijvoorbeeld de naam, het logo of de URL van de maker bevatten, het hele beeld bedekken of discreet in een hoek staan. Het voordeel is dat iedereen het zonder extra software kan zien en interpreteren.
Die zijn echter ook makkelijk te verwijderen. Het halftransparante Gemini-logo dat met alpha-blending over een afbeelding is gelegd, verdwijnt met weinig verlies door bijsnijden, maar kan ook zonder zichtbare schade worden verwijderd met filters die het effect wiskundig omkeren of het ontbrekende deel reconstrueren (Magic Eraser).
Grote zichtbare watermerken bieden wel bescherming tegen klassieke beeldbewerking met Photoshop en dergelijke, maar niet tegen moderne beeldgeneratoren. Je raakt ze eenvoudig kwijt door de afbeelding met een geschikte prompt opnieuw te laten opbouwen of bewerken.
Gebruikers demonstreerden dat kort na de introductie van Google Gemini 2.0 door met de beeldgenerator watermerken van bekende persbureaus zoals Getty Images te verwijderen en de ontstane gaten zonder zichtbare beschadigingen te reconstrueren. Bij Anthropics Claude bestaan beveiligingsmechanismen die dat moeten verhinderen, maar in principe zijn zichtbare watermerken niet meer de stand van de techniek.
Hun onzichtbare tegenhangers verging het ongeveer hetzelfde. Een onzichtbaar watermerk genereren betekent een boodschap in een afbeelding verbergen. Om te voorkomen dat zo’n verstekeling opvalt, veranderen steganografische methoden de pixelwaarden slechts minimaal, juist op plaatsen waar dat visueel het minst opvalt.
De vroege pogingen van aanbieders als Digimarc waren niet bestand tegen aanvallen die zelfs destijds eenvoudig waren: een beetje ruisonderdrukking, compressie of bijsnijden en het watermerk was kapot. Generatieve AI gaf ze de genadeklap.
Het lag voor de hand om aanvallers met hun eigen wapens te bestrijden: beproefde machine-learning-methoden. Om gecodeerde fragmenten van de boodschap in de pixelwaarden te verbergen, trainden onderzoekers neurale netwerken om zelf de optimale strategie te ontwikkelen. Sommige van die semantische methoden, zoals Tree-Ring en Gaussian Shading, grijpen direct in het ontstaansproces van een AI-scène in. Soms manipuleren ze zelfs de basis waarop het beeld groeit: de ‘willekeurige’ ruis.
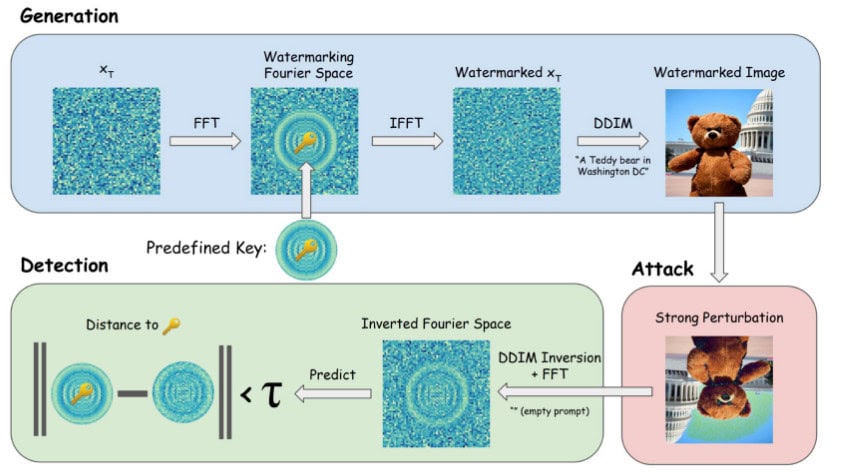
Andere beïnvloeden de abstracte representatie van de afbeelding, dus haar positie in de kenmerkenruimte (latent space). Weer andere, zoals Googles SynthID, voorzien het voltooide beeld pas van een watermerk. Dat heeft als voordeel dat ze onafhankelijk van de onderliggende beeldgenerator achteraf kunnen worden aangebracht.
Al die methoden hebben gemeen dat ze hun techniek met voorbeeldafbeeldingen geperfectioneerd hebben. Subtiele veranderingen worden zodanig over het hele beeld verdeeld dat hun karakteristieke patronen zelfs onder zeer ongunstige omstandigheden reconstrueerbaar blijven – wanneer je klassieke beeldbewerkingsfuncties als maatstaf neemt tenminste.
Doorgaans raak je dergelijke semantische markeringen alleen kwijt met ingrijpende destructieve methoden, zoals sterke vervaging of compressie. Daarmee wordt de afbeelding echter ook volkomen onbruikbaar.
AI-wasbeurt
Toch zijn semantische watermerken niet onverwoestbaar en vertonen ze systematische zwakke plekken die eenvoudig kunnen worden uitgebuit. Dat toonden onder anderen onderzoekers van de University of Waterloo in Canada en de Ruhr-Universität Bochum (RUB) aan. Hoe subtiel en adaptief de wijzigingen ook zijn, het blijven patronen die in een afbeelding zonder watermerk niet voorkomen. Daarom kun je ze met AI analyseren, verwijderen of voor andere aanvallen misbruiken.
De Canadese onderzoekers Andre Kassis en Urs Hengartner ontdekten dat AI-watermerken bepaalde spectrale eigenschappen van afbeeldingen benutten om zich te verbergen. Niet-semantische watermerken nestelen zich in de hoge spectrale frequenties: de gedetailleerde delen van een beeld, met sterk variërende pixelwaarden.
Semantische watermerken geven de voorkeur aan banden met lage frequenties. Omdat spectrale frequenties de pixelwaarden over de hele afbeelding karakteriseren, en niet slechts de waarde van één pixel of enkele aangrenzende pixels, kunnen watermerken zich zo over grote delen van uiteenlopende beelden verspreiden.
Het nadeel is dat die frequentiebanden ook gericht kunnen worden aangevallen. Dat demonstreerden de onderzoekers met hun op GitHub gepubliceerde tool UnMarker. UnMarker verstoort doelgericht de amplitudes in de spectrale banden, niet alleen de hoge maar ook de lage frequenties waarin semantische methoden zoals SynthID zich nestelen. Daarmee is UnMarker een universele aanvalsmethode om watermerken van uiteenlopende herkomst onschadelijk te maken. Bij Googles SynthID drukte de tool bijvoorbeeld het detectiepercentage van ongeveer 100 naar circa 21 procent. Google bevestigde dat resultaat.
Onze eigen tests met door Gemini en ChatGPT gegenereerde afbeeldingen wijzen erop dat de aanval werkt. De ingebouwde verificatiefunctie van de Gemini-chat antwoordt echter zelfs op een expliciete vraag naar een SynthID-watermerk zo vaag dat we niet konden beoordelen of ze de patronen überhaupt analyseerde.
De controle bij OpenAI werd door een technische fout telkens afgebroken. Beide controleren alleen SynthID-watermerken die door hun eigen modellen zijn aangebracht.
Onderzoekers van de Ruhr-Universität Bochum vonden speciaal voor de als DNA verankerde signalen van semantische watermerken een passende tegenmaatregel. Vertegenwoordigers van die categorie zijn Tree-Ring en Gaussian Shading. Die watermerken nestelen zich al in de ruis waaruit gangbare diffusiemodellen, aangestuurd door de prompt van de gebruiker, stap voor stap het gewenste beeld opbouwen. Tree-Ring brengt daarin bijvoorbeeld ringvormige patronen aan. Die manifesteren zich ook in de abstracte representatie van de afbeelding in de latente ruimte en kunnen door geschikte detectoren uitgelezen worden.
Daarom kozen de RUB-onderzoekers eveneens de latente ruimte als doelwit. Ze ontwikkelden een methode om de vectoren van afbeeldingen met een watermerk in die abstracte kenmerkenruimte zo te manipuleren dat ze dichter bij de vectoren van hun ongemarkeerde tegenhangers kwamen te liggen, zodat een detector ze als ‘niet door AI gegenereerd’ zou accepteren.
Het team rond Andreas Müller slaagde er bovendien in om het watermerk van een door AI gegenereerde afbeelding via een omweg door de latente ruimte op willekeurige andere afbeeldingen over te brengen en daarmee authentieke foto’s als AI-vervalsing te bestempelen (imprinting-aanval).
Ook een reprompting-aanval was succesvol. Müller en zijn collega’s brachten een afbeelding met watermerk terug naar de latente ruimte en genereerden op basis van die representatie en willekeurige prompts nieuwe motieven.
Volgens de RUB-onderzoekers laten die succesvolle aanvallen, waarvoor slechts één afbeelding met een watermerk nodig was, zien dat AI-watermerken nog niet rijp zijn voor praktisch gebruik. Om hun doel te bereiken – transparantie waarborgen, vertrouwen scheppen en onafhankelijke oordelen ondersteunen – moeten de verborgen boodschappen robuust zijn.
Met een zo makkelijk te manipuleren techniek bereik je juist het tegenovergestelde: nog meer twijfel en wantrouwen tegenover beelden en de instellingen die ze naar verluidt hebben verspreid.
Vergelijking van AI-detectiemethoden
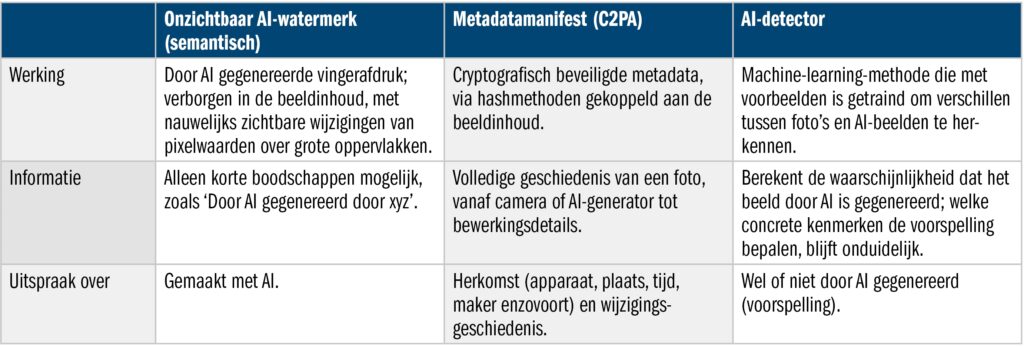
Een gecertificeerde levensloop
Kan de standaard van de Coalition for Content Provenance and Authenticity (C2PA) een alternatief zijn? Het keurmerk van het oorspronkelijk door Adobe, The New York Times en Twitter opgerichte en later hernoemde Content Authenticity Initiative is een soort gecertificeerd levensverhaal voor afbeeldingen. Een foto of door AI gegenereerd werk moet vanaf de creatie tot het einde vergezeld gaan van een metadatabijlage die wijzigingen automatisch vastlegt.
Idealiter ondertekenen dus alle wereldwijd verkrijgbare camera’s en beeldgeneratoren elke scène die ze vastleggen of produceren. Wordt het werk vervolgens in beeldbewerkingssoftware zoals Photoshop geretoucheerd, dan registreert die software welke functies en filters zijn toegepast en welke inhoud ingevoegd is.
De keten van wijzigingen wordt beveiligd met beproefde cryptografische hashmethoden, die de beeldinhoud aan de metadata koppelen – vergelijkbaar met een digitale handtekening.
Om dat technisch te laten werken, moeten alle apparaten en alle software in de workflow C2PA ondersteunen. Anders kan het manifest verloren gaan of het certificaat onbedoeld ongeldig worden. Bovendien mogen socialemediaplatforms metadata bij het uploaden niet langer verwijderen, terwijl veel platforms dat momenteel om privacyredenen juist doen.
Het risico dat de C2PA-levensloop tussen productie, publicatie en opnieuw delen verloren gaat, is dus behoorlijk groot.
Nog zwaarder wegen fundamentele ontwerpfouten en onvolledig uitgewerkte beveiligingsmechanismen, zoals verschillende security-experts aanvoeren. De volledige lijst met tekortkomingen is te lezen op de blog van beveiligingsonderzoeker Neal Krawetz – een goede samenvatting staat in een recent door hem en andere onderzoekers gepubliceerde studie.
Volgens Krawetz is de voor C2PA ingerichte certificeringsketen niet betrouwbaar, anders dan die van het voorbeeld HTTPS. Hij bekritiseert vooral dat C2PA-certificaten niet volgens industriële standaarden op betrouwbaarheid worden gecontroleerd en dat manifesten deels op zelf-ondertekende certificaten berusten. Verder ontdekte hij verschillende kwetsbaarheden die voor aanvallen kunnen worden misbruikt. Zo wijzen niet alle verificatietools verlopen of ingetrokken certificaten af.
De onderzoeker onderbouwde zijn zorgen met verschillende voorbeelden. Zo liet hij zien hoe je C2PA-manifesten op niet-ondertekende afbeeldingen kunt overdragen. Daarnaast staat de specificatie toe bepaalde metadatavelden buiten het cryptografisch beveiligde gedeelte te houden, waaronder de aanmaakdatum en GPS-informatie. Daardoor zouden plaats en tijd van een opname ongemerkt kunnen worden gemanipuleerd zonder dat de bij de handtekening behorende hashwaarde verandert.
Juist het beschermen van die twee kenmerken is essentieel om sterke aanwijzingen voor de authenticiteit van een opname te leveren.
Hoe belangrijk het is om vooral de certificaten van de eerste schakel in de keten uiterst zorgvuldig te implementeren en te controleren, bleek uit de mislukte firmwareversie van de Nikon Z6III. Via de meervoudige-belichtingsfunctie konden ook afbeeldingen uit andere bronnen worden ondertekend alsof ze door een Z6III waren gemaakt. De fabrikant trok het betreffende C2PA-certificaat in, maar sommige verificatietools accepteren het tot op de dag van vandaag.
Conclusie
Gezien de enorme hoeveelheid geproduceerde en gepubliceerde afbeeldingen blijft het een enorme uitdaging om keurmerken te ontwikkelen die zowel robuust als betrouwbaar zijn en de kijker snel houvast bieden. Tegenover de met SynthID en dergelijke gemarkeerde werken van Gemini en ChatGPT zullen nog altijd enorme aantallen ongemarkeerde AI-vervalsingen staan.
Die ontstaan bijvoorbeeld met vrij beschikbare modellen zoals DeepSeek, die buiten het bereik van EU-toezichthouders vallen, of met tools als UnMarker die watermerken vernietigen.
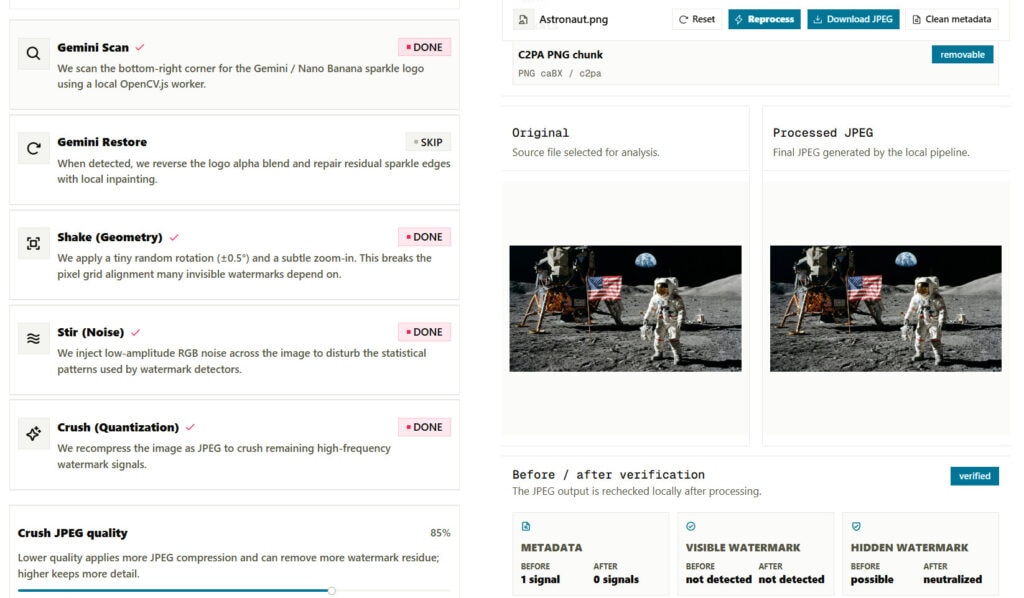
Verschillende aanvalsscenario’s laten zien dat zo’n label, of het ontbreken ervan, in kritieke situaties, bijvoorbeeld in een politieke of strafrechtelijke context, geen betrouwbare conclusies toelaat over de herkomst of geloofwaardigheid van een foto.
De omgekeerde aanpak, waarbij foto’s een soort geboorteakte meekrijgen die met hashmethoden aan de beeldinhoud wordt gekoppeld, lijkt praktischer. Dat geldt vooral vanuit het perspectief van grote camerafabrikanten en mediabedrijven, die voor zichzelf en hun verslaggevers een zekere mate van vertrouwen claimen.
Maar dergelijke certificaten en de volledige verificatieketen moeten bijzonder zorgvuldig worden ontworpen en bestand zijn tegen aanvallen. Het is belangrijk te beseffen dat C2PA alleen informatie over de herkomst van een afbeelding kan geven, niet over de authenticiteit van de afgebeelde scène.
Natuurlijk moet het doel wel zijn dat de cryptografisch gekoppelde metadata zo sterk mogelijke aanwijzingen opleveren of het om een echte of verzonnen gebeurtenis gaat. Anders kun je je de hele inspanning besparen en bij het vertrouwde EXIF blijven.
Een volledig betrouwbare en robuuste infrastructuur waarmee je de relatief weinige echte documenten van historische gebeurtenissen kunt onderscheiden van de massa vervalsingen, zou een echte vooruitgang zijn. Voorlopig is die nog niet in zicht.
Andrea Trinkwalder en Noud van Kruysbergen
Links bij dit artikel
Gemini watermark verwijderen
Tree-Ring watermark
Spectrale karakteristieken van watermarken
UnMarker tool
Praat mee