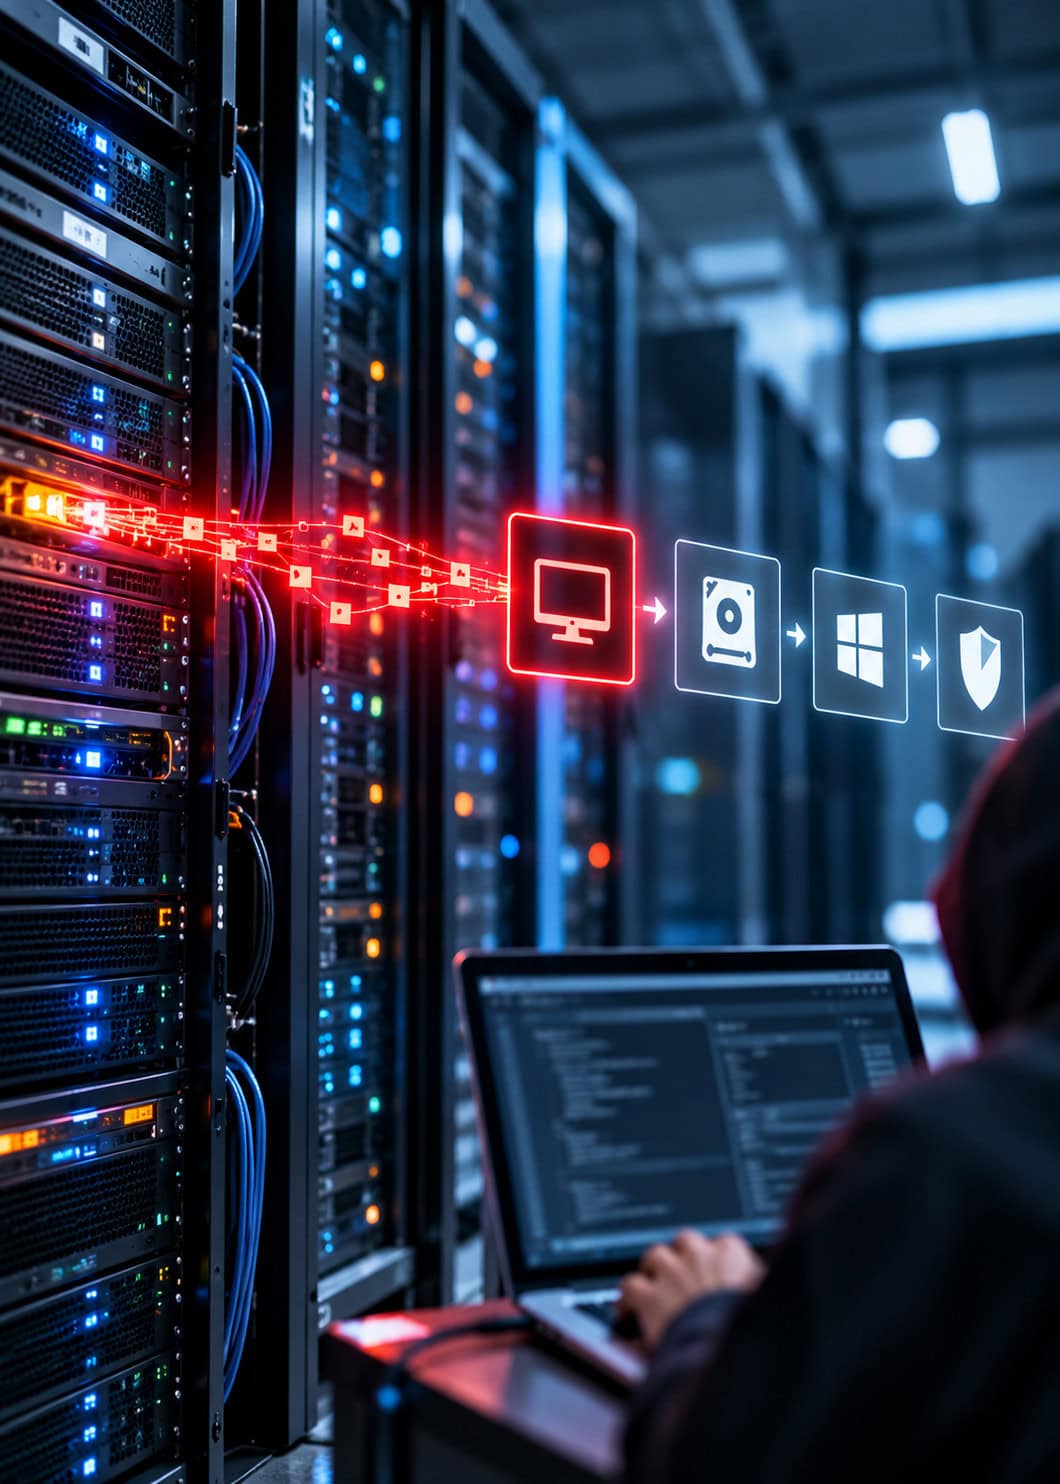

Een kwetsbaarheid in de codebasis van de UEFI-firmware die verantwoordelijk is voor het opstarten van netwerkservers, kan aanvallers in staat stellen schadelijke code uit te voeren.
Lees verder na de advertentie
Kritiek beveiligingslek treft mogelijk groot deel van de servers
Een kritieke kwetsbaarheid in de codebasis van de UEFI-firmware die verantwoordelijk is voor het opstarten van netwerkservers, kan aanvallers in staat stellen schadelijke code uit te voeren. Een voortijdig gepubliceerde patch heeft de situatie nog verergerd.
Nog maar halverwege oktober 2026 zorgde de ontdekking van ernstige beveiligingslekken in de veelgebruikte programmeertaal PHP voor opschudding. Aanvallers zouden de kwetsbaarheden, die de naam php2shell hebben gekregen, al actief misbruiken om volledige servers over te nemen. Alleen al in Duitsland zouden vier miljoen diensten kwetsbaar zijn.
Nu is er opnieuw een kritieke kwetsbaarheid bekend geworden, die naar verluidt een groot deel van de servers wereldwijd treft. Het gaat om een beveiligingslek in EDK II, de opensourcecode waarop veel UEFI-firmware is gebaseerd. UEFI is de moderne opvolger van het BIOS en wordt bij het inschakelen van een computer als eerste gestart, nog voordat het besturingssysteem wordt geladen. Volgens Ars Technica maken de meeste UEFI-leveranciers, waaronder AMI, Insyde en Phoenix, gebruik van deze code.
Tip!

Slimme IP-camera’s met live toezicht en haarscherpe beveiliging!

Kwetsbaarheid in PXE maakt uitvoering van schadelijke code mogelijk
De kwetsbaarheid in EDK II (CVE-2026-97631), die op de ernstschaal CVSS 4.0 een score van 9,5 op 10 krijgt, bevindt zich specifiek in de ICMP-code voor het opstarten via het netwerk met PXE. PXE maakt het mogelijk computers via een netwerk op te starten in plaats van vanaf een ingebouwde harde schijf of SSD. In bedrijfsomgevingen wordt deze functie gebruikt om grote aantallen computers centraal te installeren of te onderhouden.
Door een fout in de geheugenbegrenzing bij het opstarten via PXE kunnen aanvallers mogelijk eigen code uitvoeren voordat het besturingssysteem en beveiligingsmechanismen zoals Secure Boot actief worden. Daarvoor moeten aanvallers wel toegang hebben tot het betreffende netwerk. Computers die vanaf een harde schijf of SSD opstarten, zijn niet getroffen.
Pre-order: De gevolgen van Artificiële Intelligentie
- Wat AI betekent voor werk en maatschappij
- AI in de praktijk: van cybercrime tot beeld
- Nieuwste AI: van browsers tot taalmodellen
Lees c’t nu tijdelijk al vanaf 5,99 per maand
- Onbeperkt toegang tot ct.nl
- Nieuwsbrieven over AI, security & netwerken
- Eenvoudig op te zeggen
Wat beheerders kunnen doen om systemen te beschermen
Totdat er een firmware-update beschikbaar is en op de apparaten is geïnstalleerd, doen beheerders er goed aan te controleren of hun servers en netwerkapparaten PXE gebruiken en of de firmware op EDK II is gebaseerd, zoals Dr. Web adviseert. Als PXE niet nodig is, kan de functie het beste worden uitgeschakeld totdat er een update beschikbaar is. Is PXE wel noodzakelijk, dan moeten beheerders het opstartnetwerk afschermen, zodat werkstations en apparaten op het gastnetwerk er geen pakketten naartoe kunnen sturen.
Tot slot
Het verhelpen van de kwetsbaarheid, die al zestien jaar bestaat, wordt bemoeilijkt doordat de maatregelen om het lek te dichten kennelijk onvoldoende zijn gecoördineerd. De ontdekkers van de kwetsbaarheid, Alex Matrosov van Anthropic en Dan Holmes-Mitra van Google, waren oorspronkelijk van plan hun bevindingen tot januari 2027 geheim te houden. Halverwege oktober 2026 werd echter al een patch gepubliceerd die voor iedereen toegankelijk was. Daardoor kunnen potentiële aanvallers achterhalen waar de fout precies zat.
Tip

Krijg direct toegang tot alle beschikbare edities op je laptop, tablet of smartphone.

Praat mee